Je rolt in je zaak een AI-tool uit. Handig: offertes sneller opmaken, mails samenvatten, teksten laten nalezen. Je medewerkers zijn mee, de productiviteit gaat omhoog, iedereen tevreden. En dan, drie weken later, valt er een factuur in de bus die een pak hoger ligt dan verwacht.
Niet omdat je team zo hard heeft doorgewerkt. Wel omdat iemand anders met jouw toegang aan de slag is. Criminelen stelen vandaag de inloggegevens van AI-diensten en verkopen die toegang door voor een prikje. De rekening? Die komt bij jou terecht. Volgens ZDNET krijgt dit fenomeen zelfs een naam: LLMjacking.
Wat is LLMjacking en waarom moet je ermee bezig zijn
LLMjacking is simpel gezegd het kapen van je toegang tot AI-modellen. LLM staat voor “large language model”, de technologie achter tools zoals ChatGPT of Copilot. Iemand steelt de sleutel tot jouw AI-account en gebruikt die alsof het zijn eigen is.
Hoe geraken ze aan die sleutel? Meestal via de klassieke weg. Een medewerker klikt op een phishingmail, een wachtwoord lekt, of er sluipt onopgemerkt kwaadaardige software op een toestel. Niets nieuws onder de zon dus. Wat wel nieuw is: wat criminelen ermee kunnen doen.
Dit betekent concreet dat AI-toegang een bedrijfsmiddel is geworden dat gestolen kan worden, net zoals een bedrijfskaart of een login voor je boekhoudpakket. En net daar zit de blinde vlek. Veel zaakvoerders zien AI als een handige tool, niet als iets wat beveiligd moet worden. Terwijl die toegang voor een buitenstaander letterlijk geld waard is. Hoe sneller je AI inzet over verschillende vestigingen of teams, hoe meer deuren er openstaan die iemand kan forceren.
Hoe gestolen AI-toegang wordt doorverkocht
Gestolen AI-toegang verdwijnt niet in een la, ze wordt te koop aangeboden. En hier wordt het echt vervelend voor jou als eigenaar.
Criminelen bundelen gestolen toegangen en verkopen ze door via illegale tussenpartijen, in het rapport “LLM Mixers” genoemd. Google Cloud wijst erop dat deze tussenlaag gestolen toegang verzamelt en doorverkoopt aan wie er maar voor wil betalen. Vaak voor een fractie van de echte waarde. Vandaar de kop: jouw dure AI-abonnement wordt verpatst voor centen.
Waarom is dat aantrekkelijk voor een koper? Omdat hij zelf geen abonnement moet nemen en geen rekening moet betalen. Hij draait zijn eigen opdrachten op jouw account, en jij ziet het verbruik oplopen.
Vergelijk het met iemand die een kopie van je tankkaart maakt. Hij rijdt rond, tankt vol waar hij wil, en jij krijgt op het einde van de maand de rekening gepresenteerd. Je merkt het pas als je goed naar het totaal kijkt, en tegen dan is de schade al aangericht. Het verschil: bij AI-toegang gaat het niet om liters, maar om verbruik dat razendsnel kan oplopen zonder dat iemand het opvalt.
Wat dit betekent voor je facturen en continuïteit
Dit raakt je rechtstreeks in de portefeuille, en daar stopt het niet. Veel AI-diensten rekenen af op basis van verbruik, zonder vast plafond. Je betaalt per gebruik, zoals je water- of elektriciteitsmeter. Klinkt eerlijk, tot iemand anders de kraan openzet.
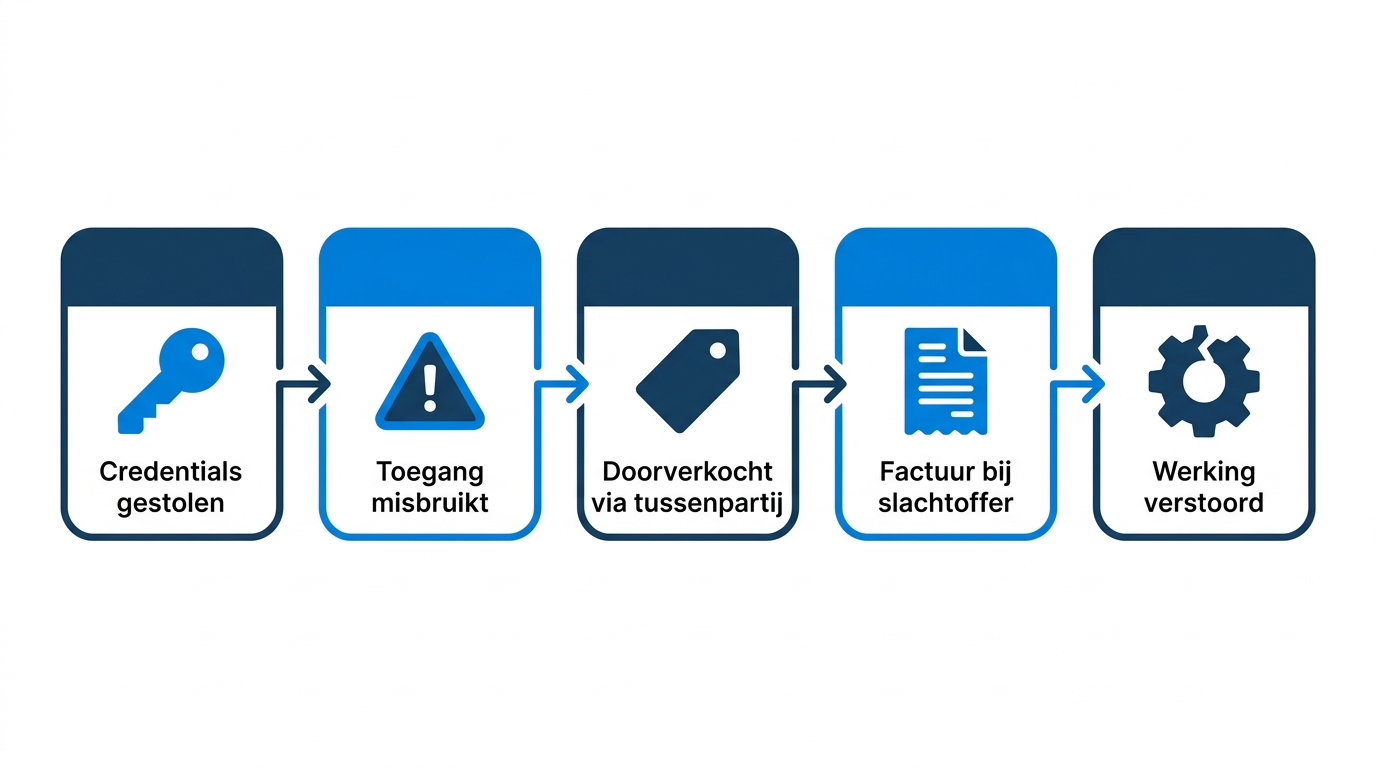
De keten ziet er zo uit:
- Credentials gestolen: een sleutel tot je AI-account lekt.
- Toegang misbruikt: aanvallers draaien er hun eigen opdrachten op.
- Doorverkocht via tussenpartij: de toegang wordt gebundeld en verhandeld.
- Factuur bij slachtoffer: het verbruik komt op jouw rekening terecht.
- Werking verstoord: je account wordt mogelijk geblokkeerd, en je team ligt stil.
Die laatste stap wordt vaak vergeten. Naast de onverwachte kosten kan je toegang door de leverancier geblokkeerd worden bij verdacht gebruik. Net wanneer je team erop rekent, werkt het niet meer. Voor een groeiende zaak met meerdere vestigingen is dat geen detail. Elke uitrol van een nieuwe tool, elke overname, elk nieuw team zonder duidelijke afspraken vergroot het aantal plekken waar het kan mislopen. Toegangsbeheer is dan geen technische luxe, maar gewoon gezond bestuur.
Zet dit op de agenda vóór je verder opschaalt
De kern is simpel: behandel AI-toegang zoals elk ander kritiek bedrijfssysteem. Niet meer, niet minder. De vragen die je aan je IT-partner stelt:
- Staan er uitgavenlimieten en waarschuwingen op onze AI-accounts?
- Wie heeft toegang, en kunnen we die snel intrekken als het misloopt?
- Hoe snel merken we verdacht verbruik op?
Weet je het antwoord niet? Dan is dat je startpunt. Dat bekijken we soms samen met klanten, zeker wanneer AI breder wordt uitgerold. Verdacht incident? Je kan terecht bij het CCB voor melding. Een halfuur nadenken nu bespaart je later een vervelende factuur.
Veelgestelde vragen
Is LLMjacking alleen een probleem voor grote bedrijven?
Nee. Elke zaak die AI-diensten met verbruiksfacturatie gebruikt, loopt risico, ongeacht de grootte. Kleinere organisaties hebben vaak net minder zicht op wie toegang heeft, wat hen een aantrekkelijk en gemakkelijk doelwit maakt.
Hoe merk ik dat mijn AI-toegang misbruikt wordt?
Meestal zie je het aan ongewoon verbruik of een factuur die hoger uitvalt dan verwacht. Met uitgavenlimieten en waarschuwingen op je account merk je het sneller op, in plaats van pas bij de maandafrekening.
Moet ik stoppen met AI gebruiken om veilig te zijn?
Zeker niet. AI levert echte winst op voor je zaak. De boodschap is dat je de toegang ertoe moet beheren zoals je dat met andere belangrijke systemen doet: duidelijke toegangsrechten, limieten en een plan als het toch misloopt.
Wat is het verschil met gewone wachtwoorddiefstal?
De manier van stelen lijkt erg op de klassieke aanpak, denk aan phishing of gelekte wachtwoorden. Het verschil zit in de buit: gestolen AI-toegang levert direct verbruik en dus kosten op, en wordt bovendien doorverkocht aan anderen die er verder misbruik van maken.