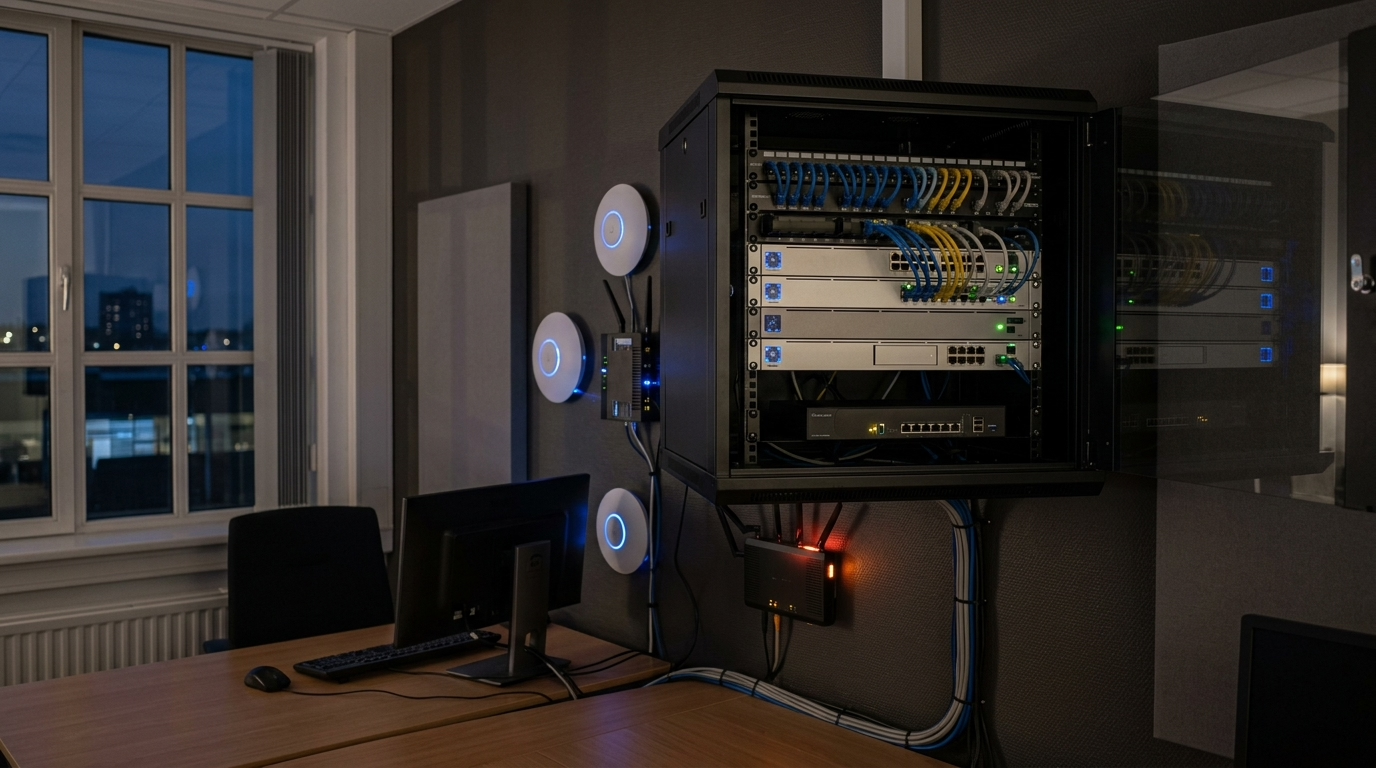
Eenentwintig kritieke lekken in één keer, meerdere met de zwaarst mogelijke risicoscore van 10 op 10. Dat is de balans die Tweakers opmaakt over de netwerkapparatuur van Ubiquiti. Die apparatuur, bekend onder de merknaam UniFi, hangt in ontelbare bedrijfspanden aan de muur, namelijk de routers en access points die je wifi en je netwerk draaiend houden. De leverancier riep expliciet op om zo snel mogelijk te updaten, en daar zit meteen de moeilijke vraag verstopt. Want wist jij eigenlijk dat die kast in de gang gepatcht moest worden? En zo ja, wie doet dat dan?
Ubiquiti bracht deze week een reeks updates uit die een grote batch kritieke kwetsbaarheden in zijn UniFi-apparatuur dichten, waaronder lekken met de zwaarst mogelijke score. Een kwetsbaarheid is simpelweg een gaatje in de software waarlangs een aanvaller binnen kan. Bij de allerzwaarste categorie betekent dat concreet dat iemand van buitenaf controle kan nemen zonder wachtwoord.
Dat is geen theorie meer. Volgens CyberScoop zaten er meerdere lekken met de maximale score in deze reeks, en een deel ervan werd in het wild ook effectief misbruikt, nog voordat veel bedrijven wisten dat er een probleem was.
Wat betekent dat concreet? De leverancier heeft zijn werk gedaan en de pleister klaargelegd, maar een pleister werkt pas als iemand ze op de wonde plakt. Zolang jouw apparatuur niet geüpdatet is, staat het gaatje gewoon open. En netwerkapparatuur update zichzelf lang niet altijd vanzelf.
Netwerkapparatuur wordt vaak behandeld als meubilair: je installeert het één keer en dan kijk je er nooit meer naar om. Dat is precies de blinde vlek. Je laptops krijgen updates die je ziet verschijnen en je boekhoudpakket vraagt om bij te werken, maar die router in de technische kast zwijgt in alle talen, ook wanneer er een kritiek lek in zit.
Nochtans is dat toestel net zo goed software, en dus net zo kwetsbaar. De Belgische securityrichtlijnen voor kmo’s zijn daar duidelijk over. Volgens de Cybersecurity Coalition horen netwerkcomponenten uitdrukkelijk thuis in een goede patchcultuur, naast je werkstations en servers. Toch valt net die laag vaak tussen de plooien, omdat niemand zich er echt eigenaar van voelt.
Vergelijk het met de remmen van je bedrijfswagen. Je ziet ze nooit en je denkt er nooit aan, tot ze het op het slechtste moment laten afweten. Netwerkapparatuur is zo’n rem: onzichtbaar, maar bepalend of je veilig verder kan. Wie ze niet nakijkt, merkt het immers pas als het te laat is.
Voor een groeiende zaak met meerdere locaties stapelt dit risico zich bovendien op, locatie per locatie. Elke vestiging heeft haar eigen netwerkapparatuur, en elke extra doos aan de muur is een extra deur die op slot moet blijven. Neem je een bedrijf over, dan erf je meteen ook hun netwerk, inclusief apparatuur die misschien al jaren geen update meer zag.
Dat is precies waar het misloopt zonder duidelijk eigenaarschap. Op de hoofdzetel houdt iemand het wel in de gaten, maar dat filiaal in een andere gemeente? Daar draait dezelfde kwetsbare doos, en niemand die zich afvraagt of ze nog veilig is. Eén open deur volstaat.
De kost daarvan zit niet in de update zelf, want die is gratis. De kost zit in stilstand. Ligt je netwerk plat, dan werkt niemand nog: geen kassa, geen bestellingen, geen mail. Belgische cijfers over cyberincidenten wijzen erop dat net die uitvalkost het vaakst onderschat wordt, en dat herstel al snel dagen tot weken duurt. Voor een bedrijf met vestigingen betekent dat dus dat het niet over één toestel gaat, maar over de continuïteit van je hele operatie.
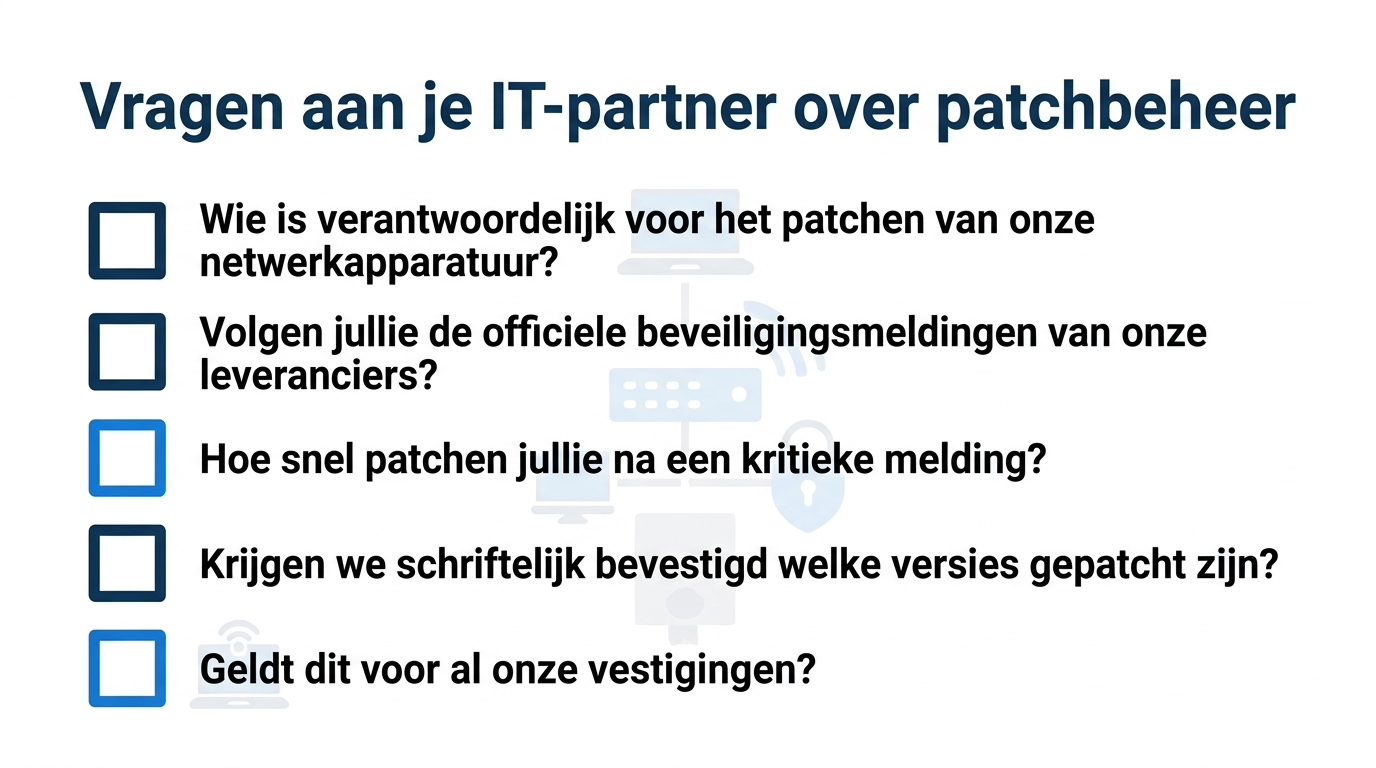
Concreet betekent dit dat je vandaag nog één gesprek moet voeren, en dat gaat niet over techniek maar over verantwoordelijkheid. Wie bewaakt jouw netwerkapparatuur, en hoe snel handelt die na een kritieke melding? Deze vragen geven je in vijf minuten een helder beeld:
Krijg je op deze vragen een vlot en concreet antwoord, dan zit je goed. Hoor je vooral geschuifel, dan weet je meteen waar je werk ligt. Bij Clear IT bekijken we net dat soort afspraken samen met klanten, zodat elke locatie mee onder hetzelfde toezicht valt.
De UniFi-lekken zijn geen reden tot paniek, wel een goede aanleiding voor één simpele controle. Netwerkapparatuur is bedrijfskritieke infrastructuur, geen doos die je installeert en vergeet. Wie ze beheert, bepaalt immers hoe snel een gat gedicht raakt. Stel je IT-partner deze week nog de vraag: wie patcht onze netwerkapparatuur, en gebeurt dat op al onze vestigingen? Ga daarna meteen een stap verder en maak samen een lijst van alle netwerktoestellen per vestiging, duid per locatie een verantwoordelijke aan en vraag een schriftelijk patchoverzicht op. Dat gesprek en die inventaris kosten je samen amper een halve dag, en geven je rust die veel langer meegaat.
Niet noodzakelijk zelf, maar iemand moet het doen. Het punt is dat er een duidelijke afspraak is over wie jouw netwerkapparatuur bewaakt en bijwerkt, of dat nu intern gebeurt of via je IT-partner.
Dat kan je niet zomaar zelf zien, want netwerkapparatuur meldt zulke problemen zelden zichtbaar. Vraag aan wie je IT beheert of je apparatuur op de gepatchte versie staat en laat dat schriftelijk bevestigen.
Elke locatie heeft eigen netwerkapparatuur, dus elk extra pand vergroot het aantal deuren dat op slot moet blijven. Zonder centraal overzicht kan één vergeten vestiging het risico voor je hele bedrijf openzetten.
De updates zelf zijn gratis; de echte kost zit in stilstand als het misloopt. Een gestructureerd patchbeheer met vaste afspraken kost weinig en voorkomt dagen zonder werkend netwerk.