Er valt een mail in de bus van je boekhouder. Een leverancier die vraagt om zijn bankrekeningnummer aan te passen. Netjes logo, correcte toon, geen spelfouten. Eén klik, één aanpassing, en de volgende betaling verdwijnt naar de verkeerde rekening.
Ondertussen gaat het grote nieuws over iets heel anders: AI die ons allemaal zou kunnen platleggen. Spannende krantenkoppen, ver van jouw zaak. Maar het echte gevaar zit dichter bij huis. Het zit niet in een slimme robot, maar in een gehaaste medewerker op een drukke dinsdag. En dat is eigenlijk goed nieuws, want net dat kan je aanpakken.
De schrik voor “slimme” aanvallen leidt de aandacht af van waar het meestal misloopt: de mens. Een uitgebreid stuk over de beveiliging van energie-infrastructuur maakte dat pijnlijk duidelijk. Dat artikel gaat dus over kritieke infrastructuur, niet over kmo’s, maar de kern is universeel: volgens The Verge was menselijk gedrag al jaren de zwakke plek, lang voordat iedereen bang was voor AI.
Dit betekent concreet dat de dreiging die de krant haalt zelden de dreiging is die jouw factuur raakt. De meeste incidenten beginnen niet met een geniale hacker, maar met een gewone fout: een verkeerde klik, een gedeeld wachtwoord, een betaling die niemand dubbelcheckte.
Betekent dat dat AI geen risico is? Nee. Maar het is niet je grootste probleem vandaag. Volgens ENISA blijven menselijke fouten en misleiding (het zogenaamde social engineering, waarbij iemand je bewust om de tuin leidt) centraal staan in geslaagde aanvallen. De les? Kijk eerst naar wat elke dag misloopt, niet naar het toekomstbeeld uit de krant.
De reden is simpel: techniek doet wat je ze zegt, mensen hebben een slechte dag. Een firewall (een soort digitale poortwachter) klikt niet per ongeluk op een valse link. Een medewerker die vijf zaken tegelijk doet, wel.
Die menselijke fouten zijn overal dezelfde, of je nu een energiecentrale of een schrijnwerkerij runt. De klassiekers:
Het gevolg is geen abstract risico. Volgens VLAIO was bijna de helft van de Vlaamse ondernemingen in 2024 slachtoffer van een cyberaanval, en één op tien liep effectief schade op. Voor een kleine zaak loopt de rekening van zo’n incident snel op tot vijf cijfers.
Het goede aan dit verhaal? Een fout van een mens is makkelijker te voorkomen dan een fout in een ingewikkeld systeem. Je hoeft geen IT-genie te zijn om je team te leren twee keer nadenken voor ze op “betalen” klikken.
Concreet: je hoeft niet wakker te liggen van AI-scenario’s uit de krant. Je energie steek je beter in de basis, want daar zit de winst. Elke euro in bewustzijn en eenvoudige controles levert meer op dan een dure tool tegen een risico dat ver van je bed staat.
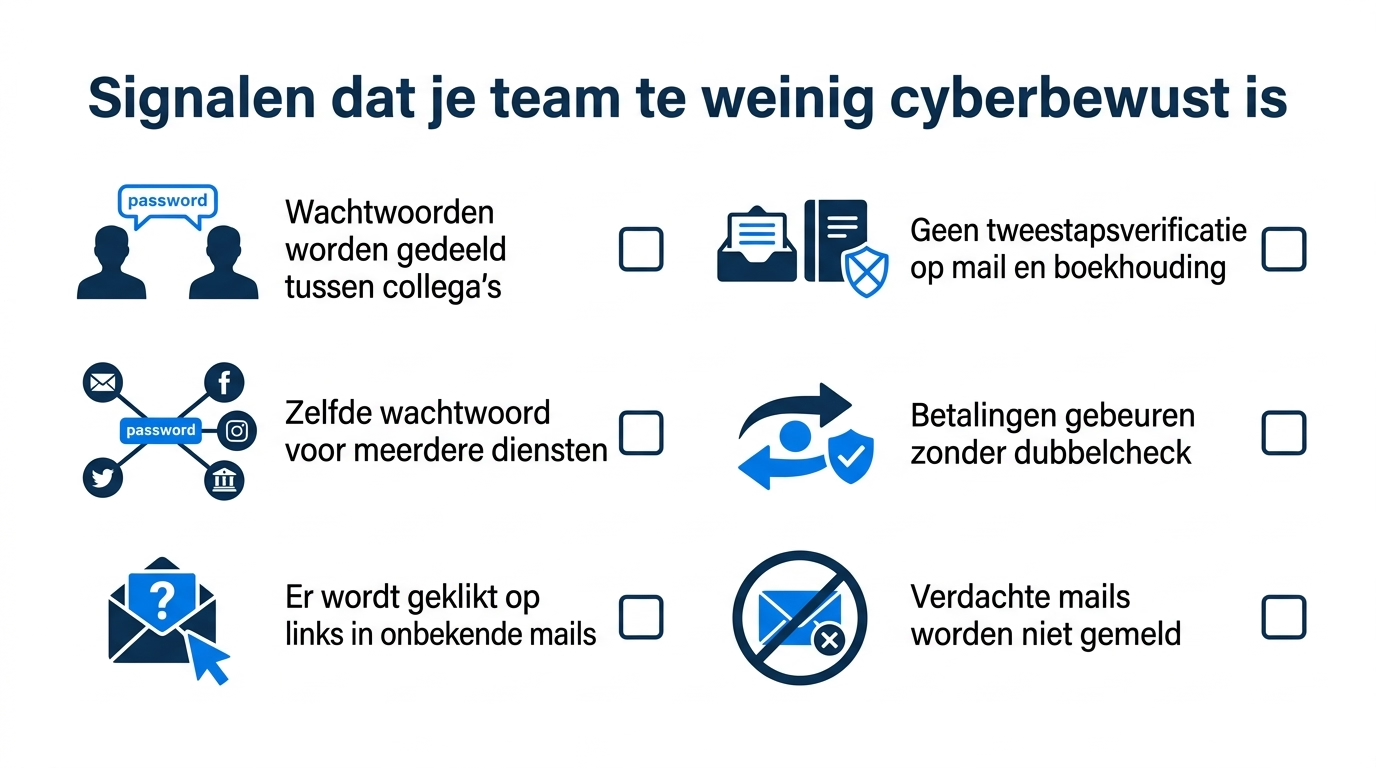
Toets eerst je eigen zaak af. Herken je iets uit deze lijst, dan weet je waar je moet beginnen.
De signalen dat het bij jou nog niet op orde is:
Vink je hier drie of meer aan, dan is dat geen ramp. Het betekent gewoon dat je met een paar eenvoudige gewoontes al een groot verschil maakt. Geen dure investering, wel wat aandacht en afspraken. Dat is het soort risico dat je vandaag nog kleiner maakt.
Wil je slapen zonder wakker te liggen van cyberrisico? Begin bij de mensen, niet bij de technologie. Zet tweestapsverificatie aan op mail en boekhouding, spreek een dubbelcheck af voor elke betaling, en leer je team hoe een valse factuur eruitziet. Dat zijn de snelste hefbomen. De rest volgt vanzelf. Wil je dat iemand dit mee opvolgt en up-to-date houdt, dan bekijken we dat bij Clear IT graag samen. Rustig, dichtbij, zonder gedoe.
AI vormt wel degelijk een risico, maar niet je grootste en zeker niet je meest dringende. De meeste incidenten bij kmo’s starten nog altijd bij een menselijke fout, zoals een verkeerde klik of een gedeeld wachtwoord. Zet daar eerst op in.
Tweestapsverificatie aanzetten en een dubbelcheck afspreken voor betalingen kost je nauwelijks iets, alleen wat aandacht. Deze eenvoudige gewoontes vangen net de fouten op waarmee de meeste aanvallen beginnen. Je hoeft er geen dure tool voor te kopen.
Maak het concreet: toon voorbeelden van valse facturen en nepmails die op jouw sector lijken. Spreek af dat twijfelgevallen altijd gemeld worden, zonder dat iemand zich dom voelt. Een korte opfrissing één of twee keer per jaar houdt het levend.
Niet verplicht, maar het scheelt veel gedoe. Een IT-partner zet de basis correct op, houdt ze up-to-date en springt bij als er toch iets misloopt. Zo hoef je er zelf niet dagelijks aan te denken.