Stel je voor: je IT-partner belt op een gewone dinsdag. Niet omdat jouw zaak gehackt is, maar omdat zijn eigen software om jouw systemen op afstand te beheren plots onveilig bleek. Even geen beheer, even geen bewaking op afstand, tot alles opnieuw dichtgetimmerd is.
Dat is deze week geen verzonnen scenario. Het softwarebedrijf N-able haalde een van zijn beheerplatformen tijdelijk offline nadat een onderzoeker een hele reeks mogelijke lekken naar buiten bracht. Geen reden tot paniek, wel een goede aanleiding om even stil te staan bij een simpele vraag: hoe veilig zijn de gereedschappen die een ander gebruikt om jouw IT draaiende te houden?
Wat is er precies gebeurd bij N-able?
N-able maakt software waarmee IT-dienstverleners de computers en servers van hun klanten op afstand in de gaten houden en bijsturen. Denk aan updates installeren, problemen opsporen, alles netjes draaiende houden, zonder dat er telkens iemand ter plaatse moet komen.
Deze week publiceerde een onderzoeker meer dan dertig vermoedelijke kwetsbaarheden in dat platform, N-central. Als voorzorg haalde N-able zijn gehoste omgevingen tijdelijk offline, meldt SecurityWeek. Bedrijven die het platform op hun eigen servers draaien, kregen de raad om dat ook even uit te zetten tot er een oplossing klaar was.
Dat laatste kwam er snel. Volgens CSO Online bracht N-able binnen enkele dagen een noodupdate uit, al moesten klanten zelf ook nog bijkomende onderdelen bijwerken. Belangrijk om weten: dat een lek gemeld wordt, betekent niet dat er effectief misbruik van gemaakt is. Het offline halen was een voorzorg, geen bewijs dat er iets fout ging bij klanten.
Waarom dit ook jouw zaak kan raken
Dit raakt niet alleen grote bedrijven. Besteed je je IT uit, dan ben je onrechtstreeks afhankelijk van de gereedschappen die je leverancier gebruikt. Gaat zulke beheersoftware even plat, dan kan het bewaken en updaten van jouw systemen even stilvallen, ook al is jouw zaak zelf kerngezond.
Vergelijk het met de garagist waar je je bestelwagen laat onderhouden. Jij rijdt een prima wagen, maar als zijn brug in panne staat, kan hij je die dag niet verder helpen. Zo werkt het hier ook: het probleem zit in het gereedschap van de hersteller, niet in jouw voertuig.
Betekent dit dat elke IT-partner dit platform gebruikt? Nee. Er zijn verschillende van zulke tools op de markt, en dit gaat over één ervan. Volgens BleepingComputer trof het incident vooral de klanten van dienstverleners die net dat platform inzetten. De les is breder dan dit ene merk: de ketting achter je IT is zo sterk als zijn zwakste schakel, en jij mag gerust vragen hoe die schakel eruitziet.
Welke vragen stel je aan je IT-partner
Je hoeft geen techneut te zijn om de juiste vragen te stellen. Na een incident als dit mag je gewoon even bellen en polsen hoe het zit. Een goede partner vindt dat niet lastig, die legt het rustig uit.
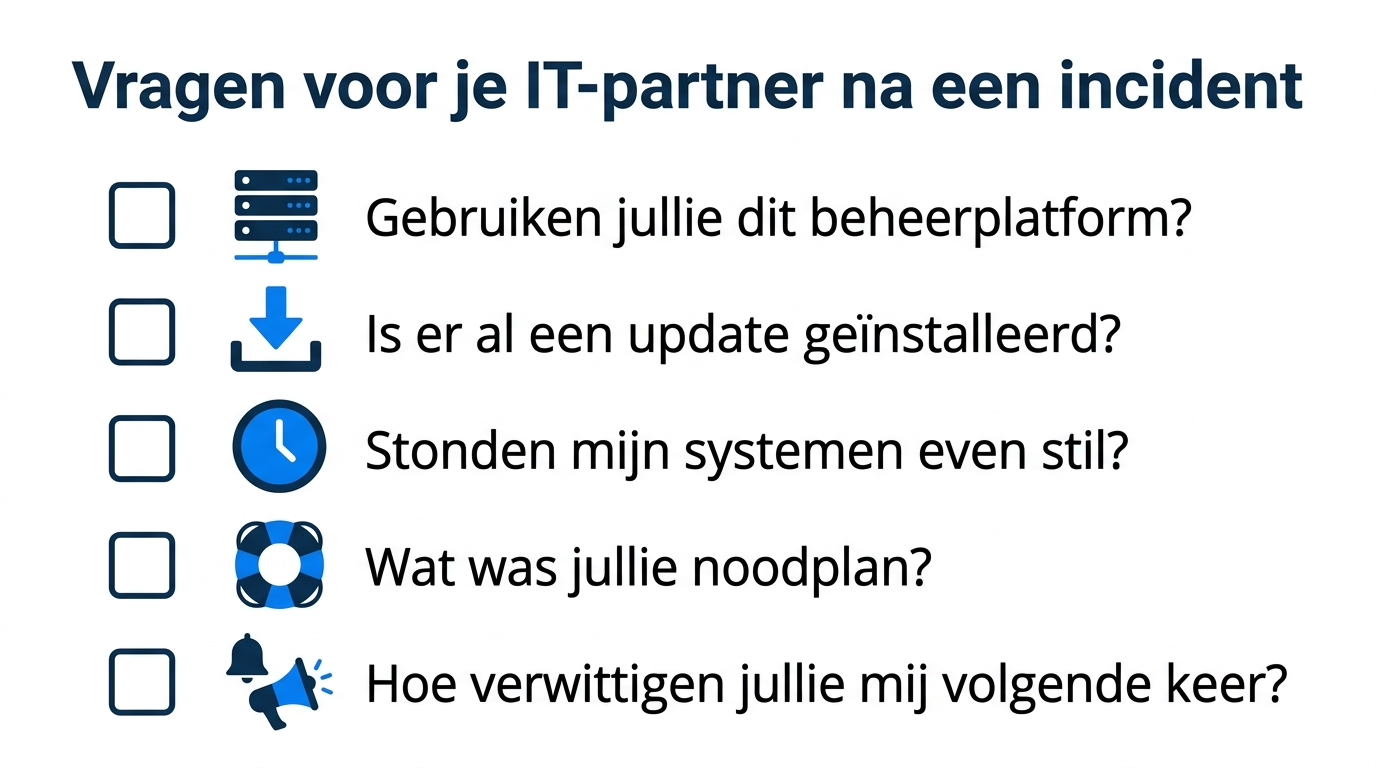
Dit zijn vijf vragen die je zonder enige IT-kennis kan stellen:
- Gebruiken jullie dit beheerplatform?
- Is er al een update geïnstalleerd?
- Stonden mijn systemen even stil?
- Wat was jullie noodplan?
- Hoe verwittigen jullie mij volgende keer?
Let niet zozeer op de techniek in het antwoord, maar op de toon. Krijg je een helder, eerlijk verhaal, ook als het antwoord deels “dat bekijken we nog” is? Dan zit je goed. Wordt er vaag gedaan of geïrriteerd gereageerd, dan weet je ook genoeg. Een eerlijk “we houden het in de gaten” is meer waard dan een gladgestreken geruststelling.
Zo hou je grip zonder techneut te worden
Vertrouwen in je IT-partner blijft de basis, maar gezonde controle hoort daar gewoon bij. Je laat je boekhouding ook door iemand doen en stelt toch af en toe een vraag over een cijfer. Precies dat mag je bij je IT ook doen.
Vraag je leverancier eens rustig uit over zijn aanpak bij zo’n incident: wie verwittigt jou, hoe snel, en wat gebeurt er intussen met jouw systemen? Bij Clear IT bespreken we dat soort afspraken graag op voorhand, zodat je weet wat je mag verwachten. Niet om je bang te maken, wel om je rust te geven. Want weten hoe iemand reageert als het misloopt, is het halve werk.
Veelgestelde vragen
Was mijn bedrijf getroffen als ik klant ben van een IT-partner?
Niet noodzakelijk. Alleen dienstverleners die net dit platform gebruiken, moesten actie ondernemen. Bel je partner gerust om te vragen of dit op jou van toepassing was.
Moet ik nu zelf iets installeren of aanpassen?
Nee. Dit soort beheersoftware wordt gebruikt en bijgewerkt door je IT-leverancier, niet door jou. De updates gebeuren aan hun kant, jij hoeft zelf niets te doen.
Betekent zo’n lek dat mijn gegevens gestolen zijn?
Niet automatisch. Dat er lekken gemeld worden, wil zeggen dat er zwakke plekken gevonden zijn, niet dat er effectief misbruik van gemaakt is. De tool offline halen was vooral een voorzorg.
Is het normaal dat ik dit soort vragen stel aan mijn IT-partner?
Absoluut. Vragen stellen over hoe je IT beheerd en beveiligd wordt, is geen wantrouwen maar gezond verstand. Een goede partner legt het je graag in gewone taal uit.