Stel je voor: je financieel verantwoordelijke krijgt een dringend berichtje binnen op Microsoft Teams. Afzender: de CEO. Vraag: doe meteen een overschrijving, het is spoed en het blijft even onder ons. Klinkt onschuldig, want Teams is je eigen huis. Daar zitten toch alleen collega’s?
Net daar zit het probleem. Volgens Safeonweb, het Belgische Centrum voor Cybersecurity, duiken er meer meldingen op van CEO-fraude die precies via Teams verloopt. Criminelen doen zich voor als leidinggevende, bestuurder of aandeelhouder en gaan zo achter geld, gevoelige info of toegangsgegevens aan. En hoe groter je zaak wordt, hoe makkelijker die truc werkt.
CEO-fraude is oplichting waarbij iemand zich voordoet als de baas om een medewerker tot een betaling of gegevensdeling te bewegen. Nieuw is dat het nu via Microsoft Teams gebeurt, het chatprogramma dat vrijwel elke kmo dagelijks openheeft staan.
Waarom werkt dat zo goed? Omdat Teams voelt als veilig terrein. Een e-mail van een vreemd adres wantrouw je sneller dan een chatbericht in de tool waar je de hele dag met collega’s in babbelt. De oplichter buit dat vertrouwen uit. Hij benadert je medewerker rechtstreeks, met de naam en toon van een leidinggevende, en zet druk: dringend, discreet, nu meteen.
Ook Microsoft en de Belgische overheid trekken aan de alarmbel over misbruik van dit kanaal. Volgens Security.nl gaat het onder meer om externe chats die worden ingezet voor imitatie en phishing. De kern van de zaak: dit is geen technisch mankement in Teams, maar misbruik van menselijk vertrouwen. En dat maakt het lastiger te blokkeren met een knop.
Dit betekent concreet dat net jouw groei het risico vergroot. Toen je met vijf man rond de tafel zat, kende iedereen elkaars stem. Krijgt de boekhouder dan een raar betaalverzoek, dan loopt hij gewoon even naar het bureau ernaast.
Bij twee vestigingen en een reeks nieuwe collega’s ligt dat anders. Een medewerker in Aarschot heeft de CEO van een overgenomen bedrijf misschien nog nooit persoonlijk gesproken. Een dringend Teams-bericht van “de nieuwe baas” is dan een pak geloofwaardiger. De oplichter rekent daar bewust op.
Het echte pijnpunt: je verificatieprocedures groeien vaak niet mee met je organigram. Ze zijn ontstaan in de tijd dat één blik volstond, en niemand heeft ze ooit aangepast aan de nieuwe schaal. Bij elke overname, elke nieuwe vestiging en elke aanwerving wordt de kloof tussen “wie stuurt dit echt” en “wie vertrouwt dit zomaar” groter.
Dat is geen IT-probleem, maar een bedrijfsprocesprobleem. De oplossing zit dus niet in duurdere software alleen, maar in een afspraak die iedereen kent en volgt. Dat is meteen de goedkoopste verzekering die je kan afsluiten.
Gelukkig hebben deze berichten bijna altijd dezelfde vingerafdruk. Leer je mensen die patronen aan, dan halveer je het risico zonder één euro te investeren.
Let vooral op deze rode vlaggen:
Safeonweb at Work benoemt urgentie en geheimhouding als de klassieke drukmiddelen bij dit soort fraude. Het addertje: geen enkel van die signalen is op zich bewijs. Een echte spoedbetaling bestaat ook. Daarom volstaat “opletten” niet. Je hebt een vaste stap nodig die elk twijfelgeval opvangt, ongeacht wie er lijkt te vragen.
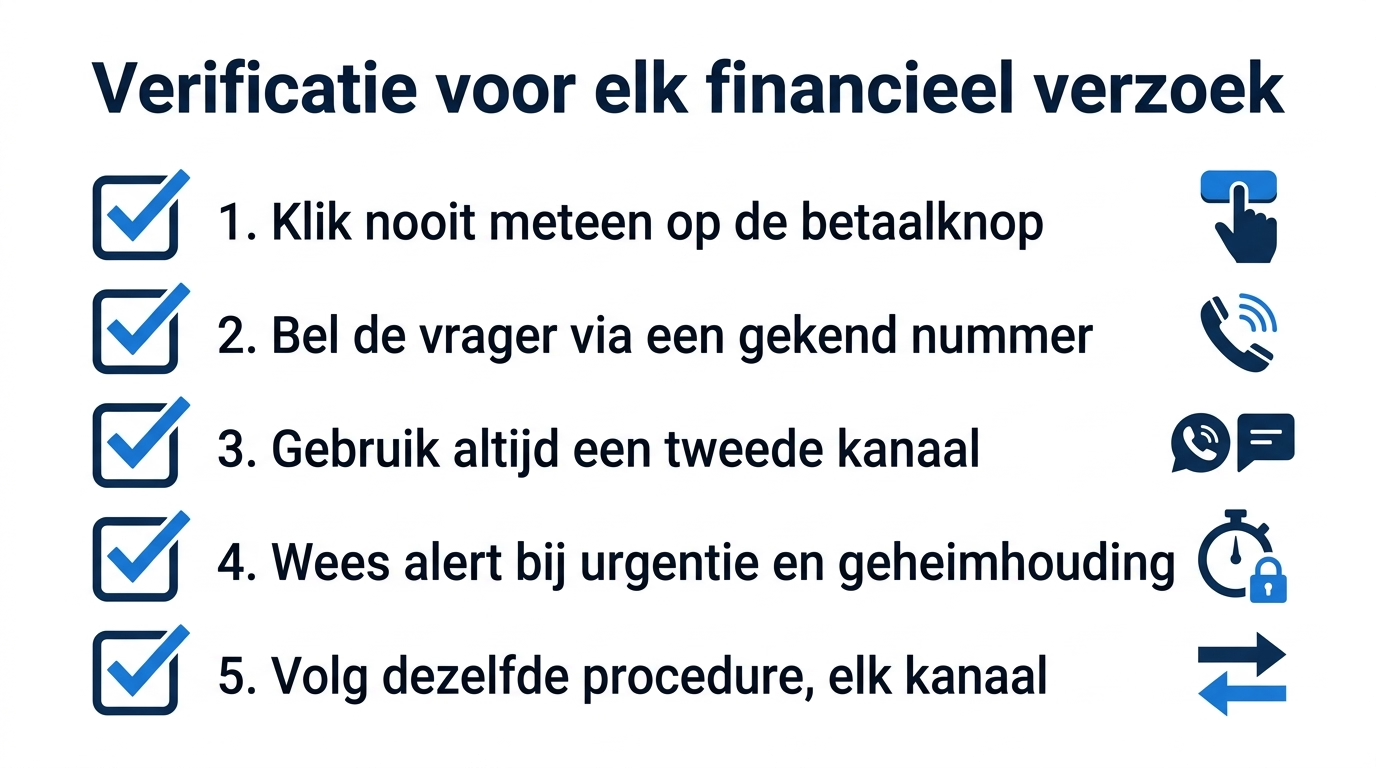
De sterkste bescherming kost je geen software, maar een afspraak. De regel is simpel: elk financieel of gevoelig verzoek wordt geverifieerd via een tweede kanaal, wie het ook lijkt te vragen. Komt het via Teams, dan bel je terug op een gekend nummer. Nooit op het nummer in het bericht zelf.
Leg die procedure vast, maak ze uniform over alle vestigingen en herhaal ze bij elke nieuwe collega. Wil je nagaan of jouw afspraken meegroeien met je bedrijf? Dat bekijken we bij Clear IT geregeld samen met klanten.
Nee. De oplichters misbruiken het vertrouwen in een tool die je dagelijks gebruikt, niet een technisch lek. Daarom help je jezelf het meest met interne afspraken, niet met alleen een technische ingreep.
Integendeel, groeiende kmo’s zijn extra kwetsbaar. Zodra niet iedereen elkaar nog persoonlijk kent, wordt een vals bericht van “de baas” geloofwaardiger. Nieuwe medewerkers en meerdere vestigingen vergroten dat risico.
Neem meteen contact op met je bank om de overschrijving te proberen tegenhouden, en meld het voorval aan Safeonweb. Documenteer wat er gebeurd is, zodat je de procedure kan bijsturen en herhaling voorkomt.
Waarschuwen helpt, maar is niet genoeg. Mensen twijfelen soms en een dringend bericht zet druk. Een vaste verificatiestap via een tweede kanaal vangt net die twijfelgevallen op, ongeacht wie er lijkt te vragen.