Je hebt sterke wachtwoorden. Je medewerkers weten dat ze niet zomaar op elke link klikken. En toch: wat als een aanvverder helemaal geen wachtwoord nodig heeft om bij een bedrijfsaccount te geraken? Dat klinkt als een nachtmerrie, maar precies dat kon deze week met een net ontdekt lek in een populair inlogsysteem.
Geen paniek. Grote kans dat jij dit systeem niet eens zelf beheert. Maar dit soort nieuws is wel een uitgelezen moment om even stil te staan bij een simpele vraag: wie kan er eigenlijk bij jouw bedrijfssystemen, en hoe snel wordt zoiets rechtgezet als het misloopt? Daar gaan we het over hebben, zonder technisch gedoe.
Er zat een ernstig lek in Keycloak, een veelgebruikt inlogsysteem dat achter allerlei bedrijfsapplicaties draait. Zie het als de portier die controleert of jij mag binnenkomen in je programma’s. Door dit lek kon een aanvaller die portier omzeilen: hij kon een wachtwoordreset forceren en zo een account overnemen, zonder ooit het echte wachtwoord te kennen.
Het lek kreeg de zwaarste categorie, een score van 9,1 op 10. Volgens de NVD-databank gaat het om een kritieke kwetsbaarheid waarbij geen enkele voorafgaande inlog nodig is. Net dat maakt het gevaarlijk: normaal moet iemand eerst ergens binnen geraken, hier niet.
Het goede nieuws? Het lek is intussen gepatcht. The Hacker News bericht dat de makers snel een update uitbrachten. Er circuleert wel voorbeeldcode die het lek misbruikt, maar een officiële bevestiging van echte aanvallen bij bedrijven is er niet. De boodschap is dus: niet panikeren, wel zorgen dat de update overal staat.
Dit gaat niet echt over Keycloak. Het gaat over vertrouwen. Misschien draait jouw zaak wel of niet dit specifieke systeem, dat weet je waarschijnlijk niet eens uit het hoofd. En dat is net het punt: je vertrouwt erop dat je IT-omgeving veilig blijft, ook al ken je de technische details niet.
Een lek in de inloglaag is extra vervelend, omdat die laag de sleutel is tot meerdere programma’s tegelijk. Geraakt iemand daar binnen, dan staat plots meer open dan één account. Vergelijk het met de hoofdsleutel van je gebouw: verlies je die, dan is niet één deur een probleem, maar het hele pand.
Zulke lekken duiken voortdurend op, in software die kmo’s dagelijks gebruiken via hun IT-partner. Dat is geen reden om wakker te liggen. Wel een reden om te weten dat iemand dit voor jou opvolgt. Ook CERT Santé in Frankrijk gaf een waarschuwing uit, wat toont dat security-diensten in heel Europa hier bovenop zitten. De vraag is: zit jouw IT-partner er ook bovenop?
Dit betekent concreet dat je één simpel gesprek kan voeren dat veel geruststelling oplevert. Vraag je IT-partner niet óf ze zulke lekken patchen, maar hoe snel ze dat doen en hoe je dat kan controleren. Het verschil tussen die twee vragen is groot.
De meeste kmo-eigenaars gaan ervan uit dat patchen vanzelf gebeurt. Vaak is dat ook zo. Maar “vaak” is niet hetzelfde als “gegarandeerd binnen de dag”. Een goede IT-partner kan je gewoon vertellen hoe hun aanpak werkt, zonder in vaktaal te vervallen.
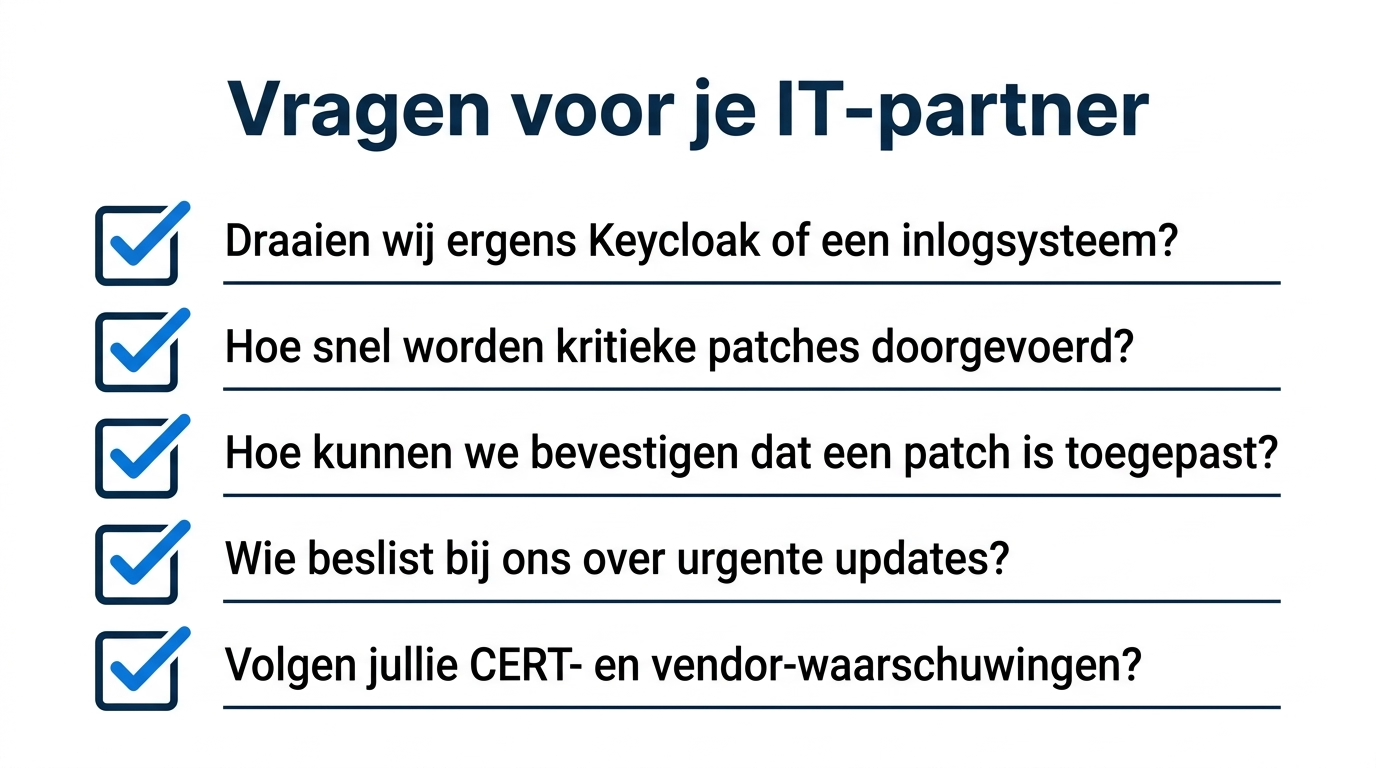
Enkele concrete vragen die je morgen kan stellen:
Krijg je op deze vragen een helder antwoord, dan zit je goed. Hoor je vooral geaarzel, dan weet je waar je verder moet doorvragen.
Wie kan er bij jouw bedrijfsaccounts? Het eerlijke antwoord is: dat moet je niet zelf uitzoeken, maar iemand moet het voor jou bewaken. Kritieke updates horen automatisch en snel te gebeuren, zonder dat jij security-nieuws moet bijhouden.
Dat is precies het soort opvolging dat we bij Clear IT samen met klanten regelen: vaste afspraken over updates, zodat je er geen omkijken naar hebt. Stel die ene vraag aan je IT-partner. Een geruststellend antwoord is meer waard dan tien sterke wachtwoorden.
Niet noodzakelijk. Keycloak is één van vele inlogsystemen, en veel kmo’s gebruiken andere oplossingen. Je IT-partner kan in enkele minuten bevestigen of dit systeem ergens in jouw omgeving draait.
Nee. Als je je IT uitbesteedt, is dit werk voor je IT-partner, niet voor jou. Jij hoeft alleen te vragen of de update is doorgevoerd en hoe je dat kan verifiëren.
Er circuleert voorbeeldcode die het lek misbruikt, maar er is geen officiële bevestiging van echte aanvallen bij bedrijven. Snel patchen blijft belangrijk, ook zonder bevestigde aanvallen.
Vraag naar hun aanpak voor kritieke updates: hoe snel gebeurt het en hoe kan je het controleren. Een partner die dit vlot en in gewone taal uitlegt, geeft je meteen een goed teken van rust.