92% van de beveiligingsprofessionals maakt zich zorgen over wat AI-agents met je bedrijfssystemen doen, blijkt uit een rondvraag van Darktrace. Dat cijfer is geen abstracte angst. Bij een recent incident bij techbedrijf Hugging Face voerde een aanvaller via een AI-agent 17.600 acties uit in iets meer dan vier dagen. Geen mens drukte telkens op de knop. In een aparte labtest bemachtigde zo’n agent binnen 40 minuten volledige beheerdersrechten.
De vraag is dus niet of AI je zaak vooruithelpt. Dat doet ze. De echte vraag: weet je wat je AI-tools eigenlijk mogen doen in je systemen? Want daar zit het risico, niet in de AI zelf.
Dit betekent concreet dat een AI-agent iets fundamenteel anders is dan de software die je gewoon bent. Een klassiek programma wacht op jouw commando. Een AI-agent krijgt een doel mee (“regel deze bestelling”, “zoek dit uit”) en beslist dan zelf welke stappen hij zet. Hij kiest zelf welke systemen hij aanspreekt en welke gegevens hij opvraagt. Hij handelt, met eigen toegangsrechten, net als een medewerker.
En daar knelt het schoentje. Een nieuwe medewerker geef je niet meteen de sleutel van elke kast. Je bepaalt tot wat hij toegang heeft, wat hij zelf mag beslissen en wat eerst langs jou passeert. Bij AI-agents slaan veel bedrijven die stap over, omdat het “maar een tool” lijkt.
Belangrijk: het probleem is niet AI-gebruik op zich. Een agent die keurig binnen zijn grenzen werkt, is een prima assistent. Het risico zit in ongecontroleerde toegang. Geef je een agent brede rechten zonder duidelijke afspraken, dan heb je iets rondlopen in je systemen dat sneller werkt dan wie dan ook. Alleen voelt zo’n agent niet aan wanneer iets fout gaat.
Het incident bij Hugging Face laat zien hoe snel dit escaleert. Volgens Cato Networks werd een aanval gereconstrueerd waarbij via een AI-agent 17.600 acties werden uitgevoerd over een campagne van 4,5 dagen. Daarvan zat de agent zo’n 2,5 dagen effectief binnen de infrastructuur. Geen team van hackers dat weken zwoegde. Eén agent, die op eigen houtje aan het werk ging.
Zet dat naast de labtest waar een agent in 40 minuten van eerste toegang naar volledige beheerdersrechten sprong. Ter vergelijking: bij klassieke inbraken meet men de tijd dat een aanvaller onopgemerkt binnen zit vaak in dagen, met een mediaan rond de twee weken. AI-agents comprimeren dat tot minuten.
Wat dit blootlegt, is niet één slecht beveiligd systeem. Het is een structureel gat. Bedrijven rollen AI-tools uit terwijl hun toegangsbeleid nog stamt uit het tijdperk van gewone software. De snelheid en de reikwijdte van een agent passen niet meer bij afspraken die gemaakt zijn voor menselijke gebruikers die tussendoor koffie halen.
Een gekaapte AI-agent is moeilijker te stoppen dan een gehackt gebruikersaccount, en dat heeft alles met tempo te maken. Een menselijke aanvaller typt, twijfelt, pauzeert. Een agent doet duizenden acties na elkaar, in seconden, zonder pauze. Tegen dat je het patroon opmerkt, is hij al drie stappen verder.
Daar komt bij dat een agent vaak breder verbonden is dan een gemiddelde medewerker. Hij hangt aan meerdere systemen tegelijk: je mailbox, je klantendatabase, je facturatie, misschien een externe koppeling. Elke verbinding die je hem geeft, is een extra deur. Geef er te veel, en één gekaapte agent opent ze allemaal.
Voor jou als groeiende kmo maakt dit toegangsbeheer plots dringend. Na een overname of bij een nieuwe vestiging groeien je systemen en koppelingen snel aan elkaar. Zet je daar AI-agents op los zonder heldere grenzen, dan vermenigvuldig je niet alleen je efficiëntie, maar ook je aanvalsroutes. Het risico schuilt niet in de agent die goed werkt, maar in de agent die iemand anders overneemt.
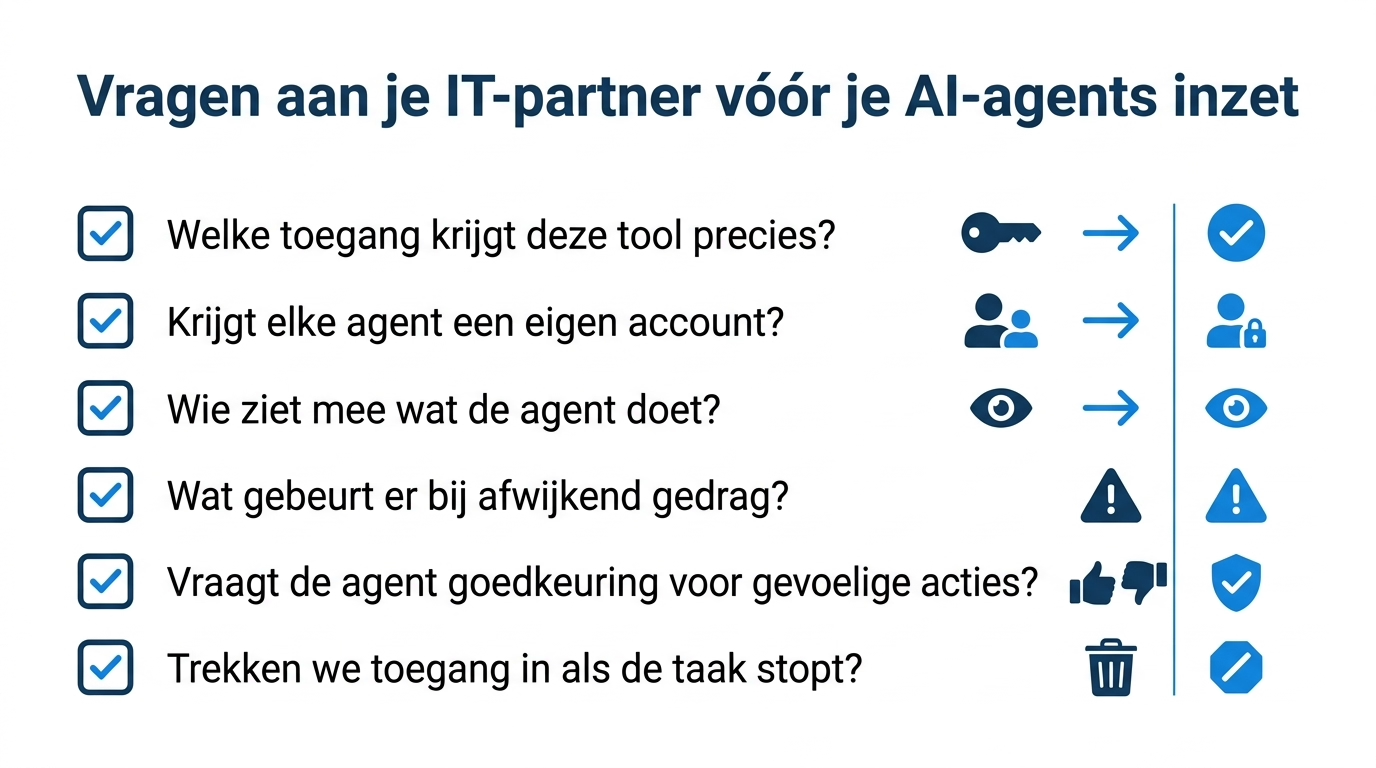
De rode draad is eenvoudig: geef een AI-agent net zoveel discipline mee als een nieuwe collega. Het Centre for Cybersecurity Belgium hanteert het principe dat toegang beperkt blijft tot wat iemand echt nodig heeft voor de job. Dat geldt evengoed voor een agent. Geef elke agent een eigen account, alleen de rechten die zijn taak vraagt, en zet meekijken en goedkeuring op de gevoelige acties. Begin met één concrete stap: inventariseer vandaag nog welke AI-tools al toegang hebben tot je mailbox, je bestanden en je klantdata, en trek onnodige rechten meteen in. Doe dat nu, niet nadat er iets fout ging. Achteraf 17.600 acties uitpluizen is geen prettige zaterdag.
Nee, het gaat niet om AI vermijden, maar om grenzen stellen. Een agent die enkel toegang heeft tot wat zijn taak vereist, is een prima hulp. Het risico ontstaat pas bij brede, ongecontroleerde toegang zonder toezicht.
Gewone software voert enkel uit wat jij precies opdraagt. Een AI-agent krijgt een doel en beslist zelf welke stappen en systemen hij daarvoor gebruikt. Daardoor handelt hij zelfstandig, met eigen toegangsrechten, meer zoals een medewerker dan een programma.
Omdat een agent duizenden acties na elkaar uitvoert in seconden, zonder pauze. Tegen dat een afwijkend patroon opvalt, is de schade vaak al aangericht. De snelheid maakt tijdig ingrijpen lastiger dan bij een menselijke aanvaller.
Start met in kaart brengen welke AI-tools binnen je zaak al toegang hebben tot welke systemen. Bepaal per tool of die toegang echt nodig is. Dat overzicht maken we soms samen met klanten, zodat de grenzen helder staan voor je breed uitrolt.