Deze week brachten ServiceNow en Nvidia Arc uit, een AI-agent die dagelijks kantoorwerk zelfstandig afhandelt. Dat is nieuws voor elk bedrijf dat met AI wil experimenteren, want een agent die mails sorteert en offertes opstelt, krijgt ook toegang tot je klantenbestand, je facturen en je systemen.
Het opvallendste aan de lancering? Beide reuzen zetten veiligheid vooraan, niet de functies. Dat komt niet uit de lucht vallen. De voorbije maanden werd volop gewaarschuwd voor beveiligingsrisico’s bij net dit soort autonome assistenten. Als twee grote spelers veiligheid als eerste boodschap kiezen, zegt dat veel over waar de echte drempel ligt.
Arc is een autonome AI-agent die dagelijks bedrijfswerk kan overnemen. Sinds 21 oktober 2026 is het algemeen beschikbaar, meldt ZDNet. Het is geen chatbot die vragen beantwoordt, maar een assistent die taken zelfstandig uitvoert over een langere periode.
Eén belangrijke nuance: Arc is in de eerste plaats gebouwd voor grote organisaties. Bovendien draait het voorlopig enkel op Mac, Windows-ondersteuning volgt nog. Voor de meeste Vlaamse kmo’s is dit dus geen tool die je morgen installeert. Wel een signaal waar je iets uit kan leren.
Wat vooral opvalt, is de timing van de boodschap. ServiceNow en Nvidia benadrukken expliciet de beveiliging van hun agent. Dat doen ze net na een periode met veel zorgen over datalekken rond autonome AI-agents. Twee van de grootste namen in de sector behandelen veiligheid dus niet als een extraatje, maar als voorwaarde om mee te mogen spelen. Als zij dat doen, is dat voor jou een duidelijke hint waar je op moet letten.
De grootste drempel voor AI-agents in bedrijven is niet wat ze kunnen, maar of je ze kan vertrouwen. Dat is het echte verhaal achter de lancering van Arc. De techniek om taken over te nemen bestaat immers al. De vraag is: geef je zo’n systeem toegang tot je bedrijfsgegevens zonder dat je weet wat het ermee doet?
Dit betekent concreet dat je een agent best behandelt als een nieuwe medewerker, niet als een slimme zoekmachine. Je geeft een nieuwe collega ook niet meteen de sleutels van alles. De risico’s zijn bovendien geen theorie. Volgens de EDPS, de Europese toezichthouder, zijn bij agentische AI zaken als manipulatie via verborgen instructies in documenten en te brede datatoegang reële aanvalspaden.
Eerlijk is eerlijk: er is geen hard bewijs van een spraakmakend lek bij een specifieke agent. Maar de risico’s zijn genoeg beschreven om voorzichtig te zijn. Daarom is de kernvraag niet “wat kan deze tool”, maar “wat gebeurt er als ze een fout maakt”. Wie kan ingrijpen, en hoe groot is de schade dan?
Security-first klinkt als een modewoord, maar je kan het heel concreet maken. Het komt neer op drie dingen die je bij elke AI-agent zou moeten kunnen controleren.
Samen vormen deze drie controles een vangnet: ze beperken de schade vooraf, houden een mens in de lus bij risico’s en maken alles achteraf controleerbaar. Dit is dan ook geen hogere wiskunde. Het is dezelfde logica die je al toepast op je boekhouding: niet iedereen mag alles, en grote bedragen krijgen een tweede paar ogen. Voor AI-agents geldt net hetzelfde.
De les uit de Arc-lancering is dat je een leverancier voortaan op deze punten beoordeelt, niet enkel op gemak of prijs. Een snelle marktlancering of een indrukwekkende demo zegt immers niets over hoe veilig je gegevens zitten. Het is de veiligheidsarchitectuur die de doorslag geeft, en die moet een leverancier je kunnen uitleggen in mensentaal.
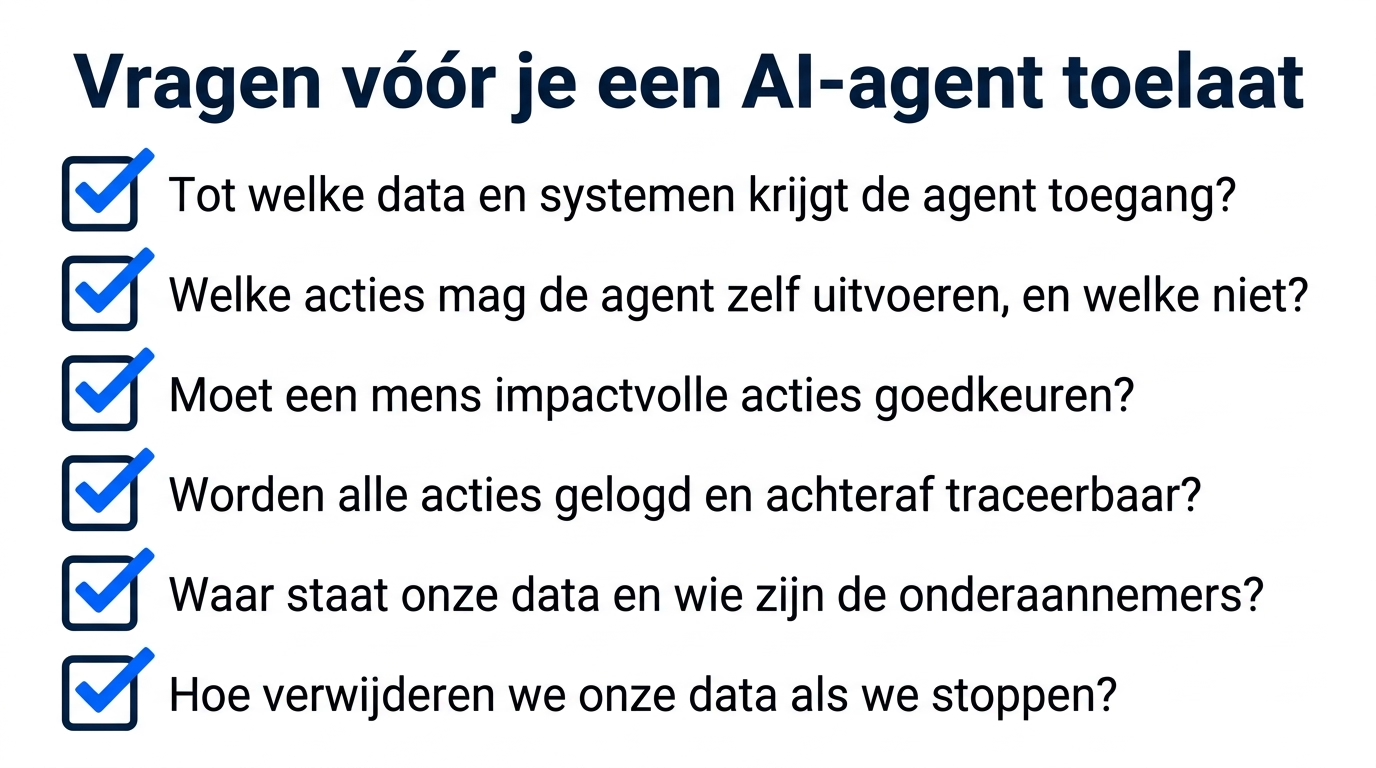
Je hoeft bovendien geen IT-expert te zijn om een leverancier goed te bevragen. Stel gewoon de juiste vragen en luister of je een helder antwoord krijgt:
Krijg je op deze vragen vage antwoorden of enkel verkooppraat, dan is dat op zich al een antwoord. Voor Belgische kmo’s die er niet alleen uit willen komen: VLAIO verwijst naar cyberbegeleiding waar je terecht kan voor basisadvies. Die vragen samen doornemen met een IT-partner die je bedrijf kent, is iets wat we bij Clear IT geregeld doen.
Wil je als kmo groeien en meer automatiseren, dan zijn AI-agents interessant. Maar de kernvraag blijft dezelfde die ServiceNow en Nvidia zelf proberen te beantwoorden: wie heeft de controle als de agent een fout maakt, en wat is de impact op je bedrijf? Beoordeel leveranciers daarom eerst op toegangscontrole, menselijke goedkeuring en traceerbaarheid, pas daarna op functies. Begin bovendien klein, met een afgebakende taak en beperkte toegang. Concrete eerste stap voor deze week: leg de drie veiligheidsvragen voor aan je huidige of toekomstige leverancier en noteer of je een helder antwoord krijgt. Zo bouw je vertrouwen op zonder er je bedrijf voor te riskeren.
Voorlopig niet meteen. Arc richt zich op grote organisaties en draait momenteel enkel op Mac, met Windows-ondersteuning die nog volgt. De les uit de lancering is wel breed bruikbaar: beoordeel elke AI-agent eerst op veiligheid.
Een chatbot beantwoordt vragen; een AI-agent voert zelfstandig taken uit over een langere periode. Daardoor krijgt een agent vaak toegang tot je systemen en kan hij acties ondernemen. Dat maakt toegangscontrole en goedkeuring belangrijker dan bij een simpele chatbot.
Er is geen hard, publiek bewezen voorbeeld van een spraakmakend lek via een specifieke agent. Wel beschrijven toezichthouders zoals de Europese EDPS duidelijke risico’s, zoals manipulatie via verborgen instructies en te brede datatoegang. Reden genoeg voor voorzichtigheid.
Start klein, met één afgebakende taak en zo weinig mogelijk toegang. Laat impactvolle acties altijd door een mens goedkeuren en zorg dat alles gelogd wordt. Bouw zo stap voor stap vertrouwen op voor je verder uitbreidt.