Wat gebeurt er met jouw zaak als je cloudleverancier morgen de toegang beperkt? De meeste zaakvoerders hebben dat nog nooit uitgerekend. Tot het nieuws komt dat een hele overheidsdienst er plots wel over nadenkt.
In Nederland trok de Belastingdienst de stekker uit een lopende migratie naar Microsoft 365, zo meldt Computable. De reden is niet de prijs en niet de techniek, maar de vrees dat de toegang tot kritieke data ooit van buitenaf kan worden afgesneden. Geen paniekverhaal dus, maar een scherpe vraag die ook voor jouw bedrijf telt: hoe afhankelijk ben je eigenlijk van die ene leverancier?
Dit betekent concreet dat afhankelijkheid van één grote cloudleverancier nu ook als strategisch risico op tafel ligt, niet enkel als IT-keuze. De Belastingdienst kiest voor een terugkeer naar eigen servers en opensource. De vrees? Dat de dienstverlening van een Amerikaanse leverancier onder politieke druk zou kunnen stilvallen. Voor een dienst die belastingen int, is uitval geen optie.
Belangrijk: jouw kmo heeft niet dezelfde juridische verplichtingen als een overheidsdienst. Je hoeft dus niet in paniek te schieten of je migratie te stoppen. Maar het achterliggende punt geldt wel degelijk breder. Het Europees Parlement wijst immers al langer op de risico’s van afhankelijkheid van niet-Europese leveranciers.
De kern is dit: één leverancier voor je mail, je bestanden, je samenwerking en je beveiliging betekent dat één beslissing elders jouw werking raakt. Dat is geen reden om weg te lopen bij Microsoft 365. Het is wel een reden om te weten hoe stevig je ervan afhangt.
Exit-risico is het risico dat je vastzit bij een leverancier, ook al zou je willen weggaan. Niet omdat je dat van plan bent, maar omdat de drempel om te vertrekken te hoog is geworden. Volgens het Europees Parlement zit die afhankelijkheid niet alleen in waar je data fysiek staat. Ze zit ook in gesloten bestandsformaten, dure overdrachtskosten en de vraag of je je gegevens überhaupt vlot elders ingelezen krijgt.
Een voorbeeld dicht bij huis. Stel dat je zaak groeit via een overname en je erft plots een ander mailsysteem, andere documenten, andere afspraken. Krijg je dat netjes samengevoegd, of loop je vast omdat alles in gesloten formaten zit?
Dat is exit-risico in de praktijk. Het gaat niet over morgen verhuizen, maar over de vraag of je het zou kúnnen. Concreet betekent dit drie dingen om in de gaten te houden:
Wie die drie vragen vlot kan beantwoorden, zit niet gevangen. En wie het antwoord niet kent, weet toch al meteen waar het werk ligt.
Dit betekent concreet dat je vendor-risico best meeneemt in je IT-strategie, net zoals je dat met licentiekosten doet. Zeker als je groeit, met meerdere vestigingen of na overnames, wordt de vraag naar continuïteit zwaarder. Het goede nieuws? Je hoeft daarvoor niets te verhuizen en geen enkel systeem te verlaten.
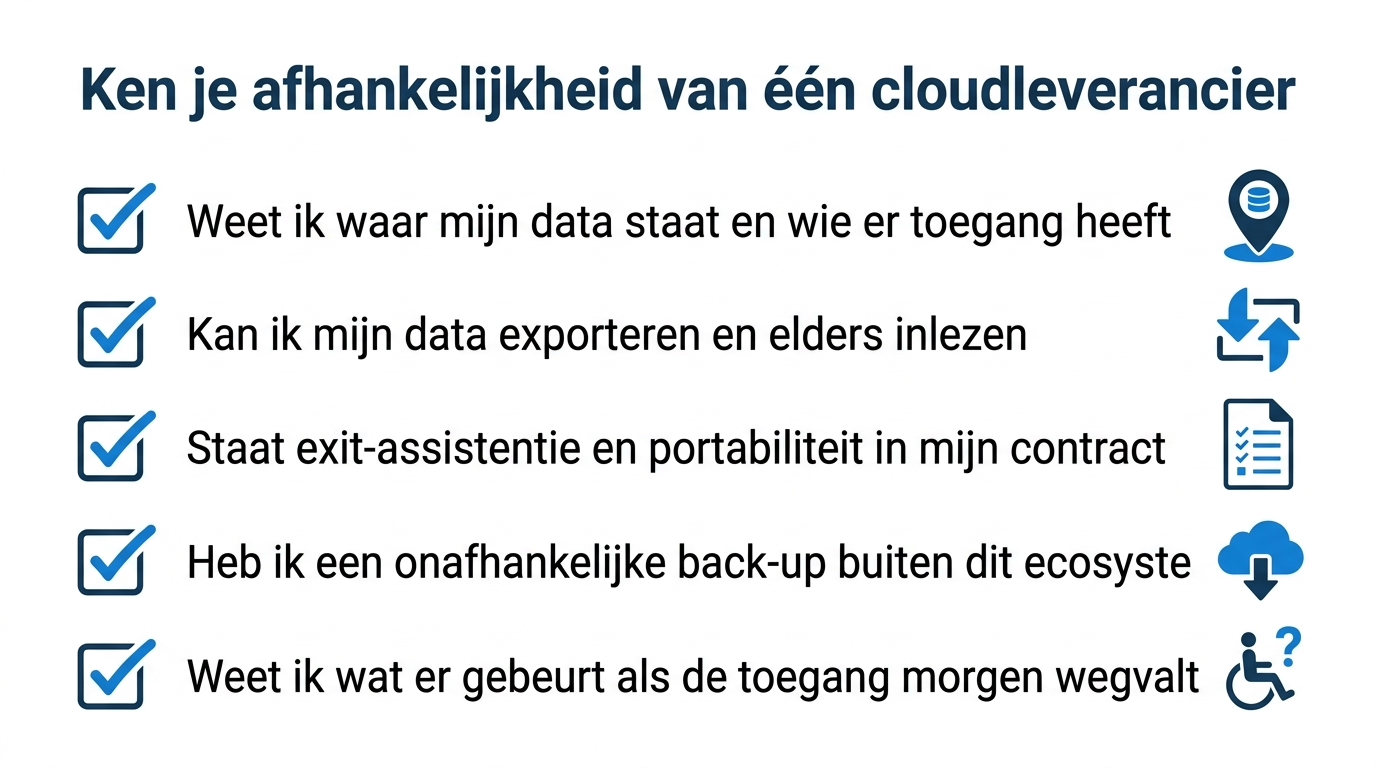
Maak het jezelf makkelijk en werk een korte checklist af. Die ziet er zo uit:
Dat soort oefening doen we soms samen met klanten, los van een migratie. Omdat we niet aan één fabrikant gebonden zijn, kunnen we nuchter bekijken welk risicoprofiel bij jouw omvang past. Voor sommige bedrijven is een hybride aanpak, waarbij niet alles bij dezelfde partij zit, een verstandiger evenwicht. Voor andere volstaat een stevig exitplan op papier. Belangrijk is dat je de keuze bewust maakt in plaats van ze te laten gebeuren.
Je hoeft Microsoft 365 niet te verlaten en je hoeft niet wakker te liggen van het nieuws uit Nederland. Maar één vraag mag je jezelf wel stellen: weet je wat de impact zou zijn als je cloudleverancier morgen de toegang beperkt, en heb je een plan B? Doe daarom vandaag nog één ding. Maak een lijst van wat bij één leverancier zit en test één keer of je je data elders geopend krijgt. Die ene namiddag werk legt meteen bloot waar je kwetsbaar zit, en geeft je rust die veel langer meegaat.
Nee. Het gaat om risicobewustzijn, niet om een migratie-advies. Je kmo heeft bovendien niet dezelfde juridische verplichtingen als een overheidsdienst, dus de drempel om iets te veranderen ligt helemaal anders.
Het betekent dat je zo afhankelijk bent van één leverancier dat weggaan erg moeilijk of duur wordt. Dat zit niet alleen in waar je data staat, maar ook in gesloten bestandsformaten en de vraag of je je gegevens vlot elders ingelezen krijgt.
Maak eerst een lijst van wat allemaal bij één leverancier zit: mail, bestanden, samenwerking en beveiliging. Test daarna of je een export van je data ook echt buiten dat systeem kunt openen, en check of je back-up los staat van datzelfde systeem.
Niet per se. Voor sommige workloads geeft een hybride opzet een gezonder risicoprofiel, voor andere volstaat een stevig exitplan. De juiste keuze hangt af van je omvang en je continuïteitsnoden, niet van een algemene regel.