Een geraamde 251.000 euro aan misgelopen winst per dag. Dat is het rekenvoorbeeld dat juristen maakten voor het online kanaal van Albert Heijn tijdens een recent cyberincident bij moederbedrijf Ahold Delhaize, meldt Computable. Geen bevestigd verlies, wel een scenario dat laat zien hoe snel downtime oploopt.
Dat bedrag hoort bij de schaal van een grootwarenhuisketen, niet bij een doorsnee kmo. Maar de onderliggende vraag is voor iedere zaakvoerder dezelfde: als je uitbestede IT uitvalt, wie draait dan op voor de schade? Het antwoord is zelden eenvoudig. En dat is precies het probleem dat je vooraf wil oplossen.
Bij Ahold Delhaize legde een cybersecurity-incident tijdelijk websites, apps en klantenservice plat van Albert Heijn, Etos en Gall & Gall. Systemen werden preventief offline gehaald. De exacte technische oorzaak is publiek niet bevestigd, dus of het om een aanval, een interne fout of een leverancierstoring ging, blijft onduidelijk.
Dat detail is belangrijker dan het lijkt. Want de oorzaak bepaalt mee wie de rekening krijgt. En hier wordt het relevant voor jouw begroting: de 251.000 euro per dag is een raming van juristen, geen cijfer uit de boekhouding van Ahold Delhaize. Vertaal het naar je eigen zaak en de vraag wordt concreet. Hoeveel omzet verlies je per dag dat je kassa, webshop of boekhoudsysteem stilligt?
Dit betekent concreet dat downtime geen abstract IT-risico is, maar een getal in euro’s. Reken het eens uit voor je eigen onderneming. Dat getal is je werkelijke financiële blootstelling, en het bepaalt hoeveel moeite het waard is om je contracten op orde te krijgen.
De aansprakelijkheid ligt niet automatisch bij je IT-leverancier. Juristen van Blenheim Advocaten stellen dat er geen eenduidig antwoord bestaat op de vraag wie de schade draagt. Alles hangt af van het contract, de serviceafspraken en de concrete oorzaak van het incident.
Let op: die juridische duiding komt uit een Nederlandse analyse. Belgisch verbintenissenrecht wijkt op punten af en een Nederlandse blog vervangt geen Belgisch advies. De algemene logica blijft wel bruikbaar als kader. In België geldt contractsvrijheid, maar met grenzen: aansprakelijkheidsbeperkingen houden niet altijd stand bij opzet, zware fout of het schenden van een essentiële verplichting.
Wat betekent dat voor jou? Dat de kleine lettertjes in je contract bepalen wie betaalt. Volgens Lydian worden aansprakelijkheidslimieten in Belgische outsourcingcontracten vaak gekoppeld aan de contractwaarde, en is uitsluiting van indirecte schade zoals omzetverlies gebruikelijk. Vertaald: je leverancier kan contractueel aansprakelijk zijn, maar tot een bedrag dat veel lager ligt dan je werkelijke schade. En net dat winstverlies waar het om draait, is vaak uitgesloten. Vóór een incident weet je dat; erna is het te laat om te onderhandelen.
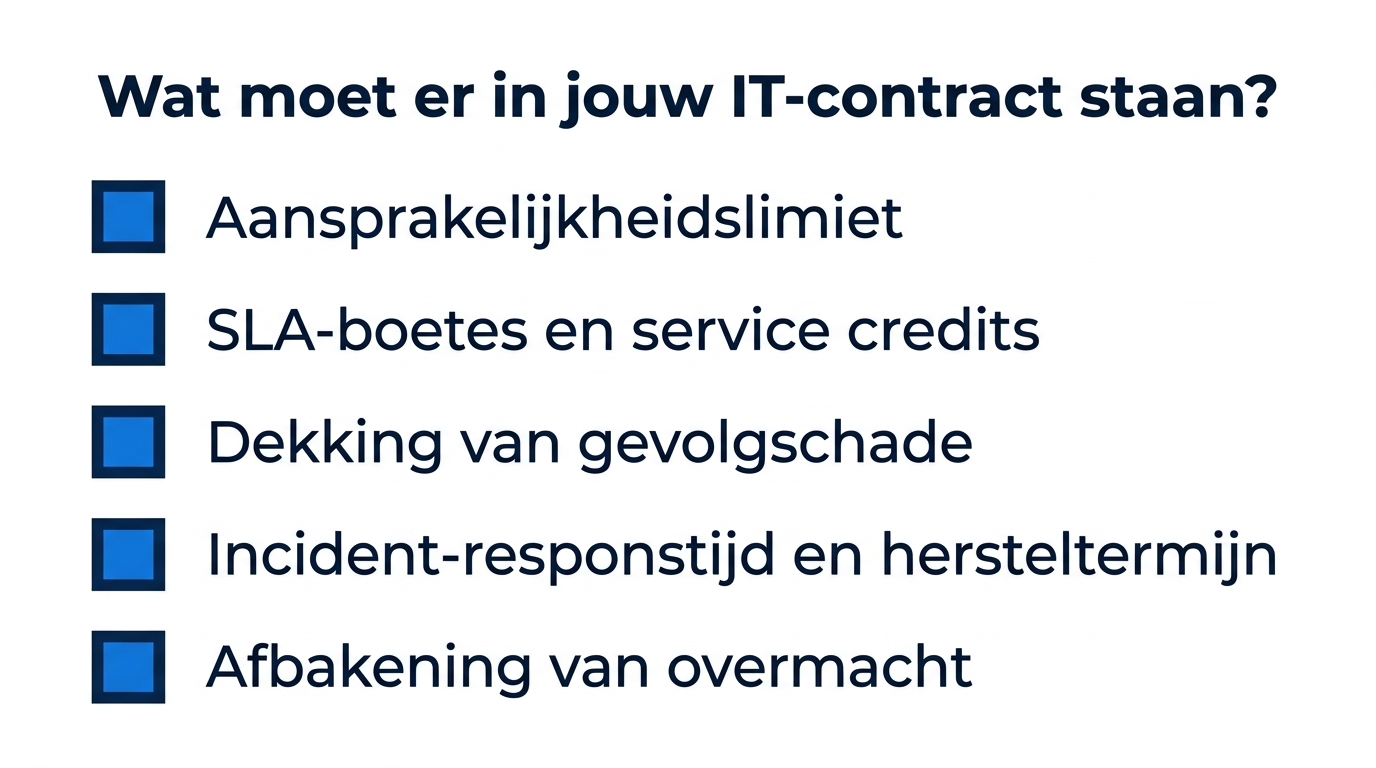
Een contract dat je financieel beschermt, regelt vooraf wat er gebeurt als het misloopt. Vijf elementen verdienen je aandacht voordat je tekent of verlengt. De onderstaande tabel vat samen wat Belgische contractpraktijk bevestigt en wat dat voor je zaak betekent.
| Onderdeel | Wat de bron bevestigt | Praktische vertaling |
|---|---|---|
| Aansprakelijkheidscap | Caps worden vaak gekoppeld aan de contractwaarde. | Onderhandel een aparte cap voor kritieke risico’s zoals data en uitval. |
| Gevolgschade | Uitsluiting van indirecte schade is gebruikelijk. | Controleer of winst- en omzetverlies niet onbedoeld volledig uitgesloten zijn. |
| Service credits | Vaak een korting op een volgende factuur bij SLA-missers. | Maak expliciet of credits de enige remedie zijn of niet. |
| SLA-definitie | Serviceniveaus moeten objectief en precies gedefinieerd zijn. | Leg beschikbaarheid, responstijd en hersteltermijn vast. |
| Overmacht | Contracten bakenen af wat wel of niet onder overmacht valt. | Sluit vermijdbare providerfouten niet te breed uit. |
De kern: een aansprakelijkheidscap gekoppeld aan je maandfactuur klinkt redelijk, tot je ze afzet tegen een dag downtime. Service credits lijken een vangnet, maar als ze de enige remedie zijn, blijf je met je echte schade zitten. Dat zijn afspraken die je rustig vooraf bekijkt, soms samen met je IT-partner en een jurist. Bij Clear IT werken we met vaste, transparante maandprijzen en heldere serviceafspraken, zodat je weet waar je aan toe bent voor er iets misloopt.
Wacht niet tot een incident gebeurt om te ontdekken wie betaalt. Begin met een simpele som: hoeveel kost één dag stilstand je in gemiste omzet en inhaalwerk? Leg dat getal naast de aansprakelijkheidslimiet in je contract. Zie je een gat, dan weet je waar je risico zit. Een cyberverzekering kan een deel dekken, al zijn business interruption en zuivere servicefouten vaak beperkt of uitgesloten, zo blijkt uit Belgische productinformatie. Vraag je polis en contract samen na. Dat is een middag werk tegen een rekening die anders maanden nazindert.
Nee. Aansprakelijkheid hangt af van je contract, de serviceafspraken en de concrete oorzaak van het incident. Zelfs als je leverancier aansprakelijk is, beperkt een aansprakelijkheidscap vaak het bedrag dat je kan recupereren.
Niet vanzelfsprekend. Volgens KBC Brussels kunnen cyberpolissen incident response, dataherstel en ransomware dekken, maar is business interruption vaak optioneel of beperkt. Controleer de uitsluitingen in je polisvoorwaarden expliciet.
Als algemeen kader wel, als juridisch oordeel niet. Belgisch verbintenissenrecht heeft eigen regels rond aansprakelijkheidsbeperking, zware fout en essentiële verplichtingen. Laat je Belgische contract apart toetsen door een jurist.
Reken uit hoeveel omzet je verliest per dag dat je kritieke systemen stilliggen, plus de inhaalkosten erna. Leg dat bedrag naast de aansprakelijkheidslimiet in je contract en de dekking in je verzekering. Het verschil is je blootstelling.