De centrale toegangspoort tot al je systemen had een gat, en aanvallers waren er al door binnen. Geen alarm, geen waarschuwing, gewoon een fout die er al zat vooraleer iemand een pleister kon plakken. Dat overkwam vorig weekend bedrijven wereldwijd met Citrix NetScaler. Beheerders trokken massaal de stekker uit hun systemen om erger te voorkomen. Stel je voor dat dit gebeurt terwijl jij midden in een overname zit of een nieuwe vestiging net op volle toeren draait. Voor jou als bedrijfsleider is dat geen ver-van-mijn-bed-verhaal, maar een signaal: de poort waar iedereen door binnenkomt, verdient dezelfde aandacht als je financiën.
Dit betekent concreet dat een gerenommeerde leverancier deze week moest toegeven dat aanvallers al binnen waren. Volgens SecurityWeek bevestigde Citrix twee zogenaamde zero-days in zijn NetScaler-toestellen. Dat zijn appliances die medewerkers op afstand veilig met bedrijfssystemen verbinden.
Een zero-day klinkt technisch, maar het betekent gewoon: een lek dat al misbruikt wordt terwijl de fabrikant nog geen herstel klaar heeft. Nul dagen voorsprong, vandaar de naam. Eén van die lekken (CVE-2026-88771) laat een aanvaller code uitvoeren zonder ook maar één wachtwoord in te typen. Het bredere Citrix-advies dekt in totaal acht kwetsbaarheden in dezelfde productlijn.
Zo dringend was het dat beheerders wereldwijd hun systemen preventief afsloten voor er patches klaar waren. Volgens CISA is er bevestigde actieve uitbuiting. Belangrijk om te weten: er is geen bewijs dat specifiek Belgische bedrijven getroffen zijn. De les zit dan ook niet in dit ene merk, maar in wat het blootlegt.
Het punt is simpel: één poort, veel buit. Een remote-toegangssysteem is de plek waar al je medewerkers, vestigingen en systemen samenkomen. Voor een aanvaller is dat de sleutel tot het hele huis, niet tot één kamer.
Vergelijk het met de inkomdeur van een gebouw waar tien bedrijven kantoor houden. Elk bedrijf slotelt netjes zijn eigen deur. Maar als die ene inkomdeur openstaat, staat iedereen binnen bereik. Zo werkt het met deze appliances: ze staan aan de rand van je netwerk, ze zijn bereikbaar vanaf het internet, en ze verlenen toegang tot alles daarachter.
Daarom mikken aanvallers er graag op. Een lek in zo’n systeem is waardevoller dan een lek in één laptop. Bovendien draaien deze toestellen vaak stil op de achtergrond. Daardoor valt het niemand op dat er iets mis is tot het te laat is.
Voor jou betekent dit dat je niet hoeft te weten hoe zo’n toestel technisch werkt. Wel dat je weet dat het bestaat, wie het beheert, en hoe snel iemand ingrijpt als het misgaat.
Uiteindelijk is het aan jou om te bepalen of je dat overzicht vandaag echt hebt. Een remote-toegangssysteem is de plek waar al je medewerkers, vestigingen en systemen samenkomen. Voor een aanvaller is dat de sleutel tot het hele huis, niet tot één kamer.
### Wat dit betekent voor je groeiende kmo
De echte kost zit niet in de patch, maar in de stilstand. Als je remote-toegang moet worden afgesloten, kan geen enkele vestiging nog vlot bij de gedeelde systemen. Bij één kantoor voel je dat. Bij drie of vier vestigingen legt het je hele organisatie lam.
En net daar knelt het voor een bedrijf in groei. Doe je een overname, dan erf je vaak ook de IT van dat bedrijf. Daarbij horen toestellen waarvan je niet zeker weet hoe goed ze onderhouden worden. Elke extra vestiging is een extra deur die iemand moet bewaken. Groeien zonder overzicht is zoals verbouwen zonder de plannen bij te houden: op een dag weet niemand nog welke leidingen waar lopen.
Patchbeleid, detectiesnelheid en incidentrespons zijn dus geen IT-details op de achtergrond. Ze bepalen mee of een klant je nog vertrouwt, of een overname vlot verloopt, en of je zaak morgen gewoon draait. Als bedrijfsleider is dit jouw beslissing om op de agenda te zetten. Dat is boardroom-materiaal, geen voetnoot in een IT-rapport.
Je IT uitbesteden is verstandig. Maar uitbesteden betekent niet dat je nooit meer vragen stelt. Net zoals je je boekhouder vertrouwt maar toch je cijfers wilt begrijpen, mag je van je IT-partner heldere antwoorden verwachten over hoe snel ze reageren als het menens wordt.
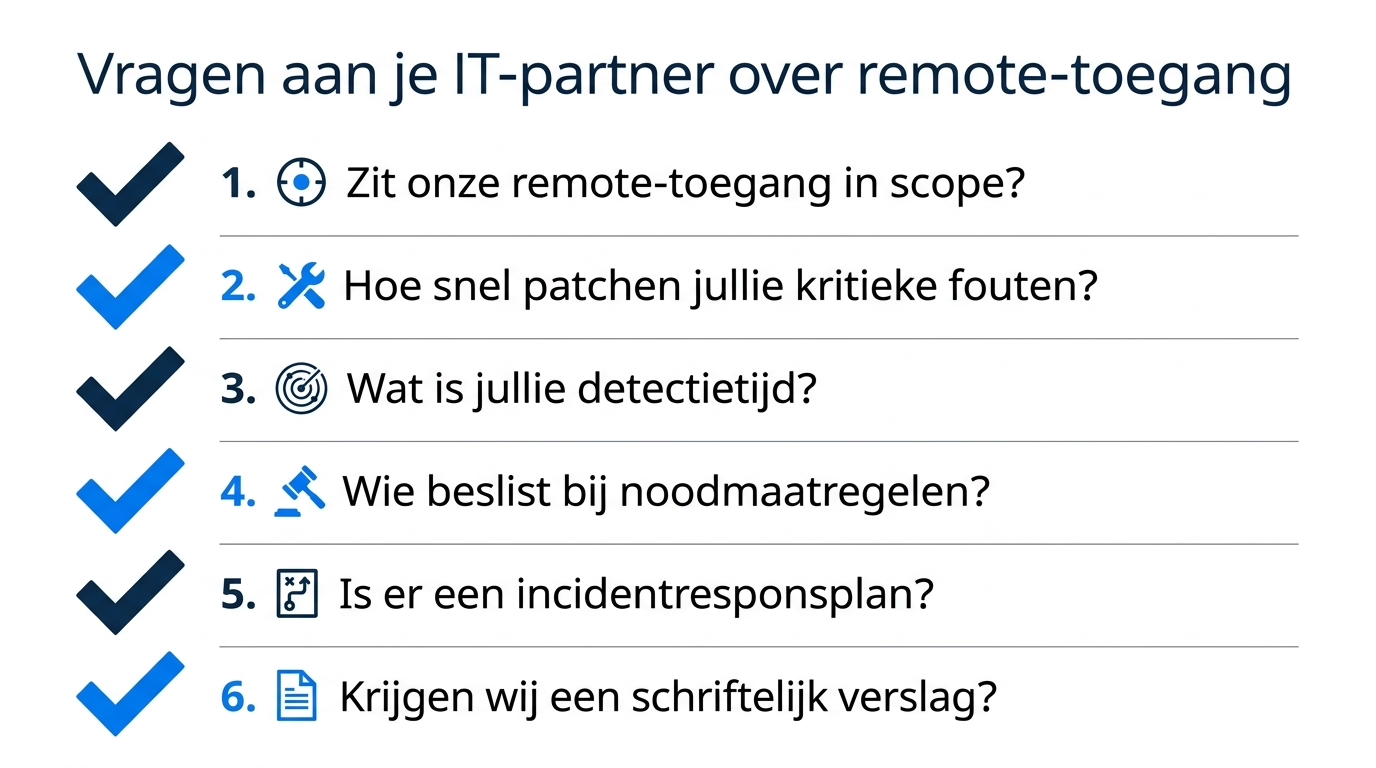
Je hoeft geen technicus te zijn om de juiste vragen te stellen. Deze vragen leggen meteen bloot of het patchbeleid op orde is:
Krijg je vage antwoorden of een lange stilte, dan weet je genoeg. Een partner die zijn zaken op orde heeft, geeft hier zonder aarzelen antwoord op. Vraag het dus gerust deze week nog na. Dat is precies het soort gesprek dat we bij Clear IT graag met klanten voeren, gewoon omdat het rust geeft om te weten waar je staat.
Wacht niet op een Belgische waarschuwing voor je in beweging komt. Dat een sectorfederatie nog niets meldde, betekent niet dat het risico klein is, alleen dat het lokaal nog stil is. Plan deze week een kort gesprek met je IT-partner en overloop de vragen hierboven. Vraag naar hun aanpak bij een actief uitgebuit lek en naar wie beslist als de toegang tijdelijk dicht moet. Dit lek toont vooral hoe eigenaarschap, patchsnelheid en snelle noodmaatregelen samen bepalen of je bedrijf blijft draaien. Zo bouw je vendor-risico in je continuïteitsplan in vooraleer het volgende zero-day-scenario zich aandient. Geen paniek, wel voorbereiding.
Niet noodzakelijk. NetScaler is één specifiek merk van remote-toegangstoestellen; niet elk bedrijf gebruikt het. Vraag aan je IT-partner welk type remote-toegang jij gebruikt en of dat systeem mee bewaakt wordt.
Een zero-day is een beveiligingsfout die al misbruikt wordt terwijl de fabrikant nog geen herstel heeft klaargemaakt. De aanvaller heeft dus een voorsprong. Daarom telt vooral hoe snel je partner reageert zodra zo’n lek bekend raakt.
De actieve uitbuiting is internationaal bevestigd, maar er is geen bewijs dat specifiek Belgische bedrijven getroffen zijn. Het risico blijft wel relevant voor iedereen die dit type remote-toegang gebruikt.
Nee. Je hoeft niet te weten hoe een patch werkt. Je moet wel weten wie jouw toestellen beheert, hoe snel die ingrijpt en of er een plan klaarligt als de toegang tijdelijk dicht moet.