Iemand belt je helpdesk. Vriendelijke stem, kent de juiste namen, zegt dat hij “van IT” is en dringend een wachtwoord moet resetten. Je medewerker twijfelt even, maar de beller klinkt overtuigend en heeft haast. Dus hij helpt. Zo kreeg een groep aanvallers in 2023 toegang tot kritieke systemen van grote Amerikaanse casinobedrijven, zonder één regel code te kraken. Alleen met een telefoon en een goed verhaal. En dat speelt zich af op precies de plekken waar jouw zaak draait op vertrouwen: je helpdesk, je leverancierscontact, je klantenservice. Dat risico groeit bovendien mee met je bedrijf: meer vestigingen, meer klantcontact, meer mensen die aan de lijn beslissingen nemen. En net daar wringt het.
Dit betekent concreet dat je opleidingsbudget je niet redt als je procedures niet kloppen. Awareness-training is nuttig, maar het effect tegen social engineering blijft beperkt, hoeveel je er ook in stopt. De reden is simpel: aanvallers mikken niet op onwetendheid, maar op menselijke reflexen. Ze spelen in op de drang om behulpzaam te zijn, om niet lastig te doen tegen iemand met haast, om een collega niet voor schut te zetten.
Je kan iemand duizend keer uitleggen hoe phishing eruitziet, maar als een beller op een drukke dinsdagochtend vriendelijk om een snelle reset vraagt, wint de reflex het van de theorie. Training maakt mensen alerter, maar het maakt van elke medewerker geen rechercheur.
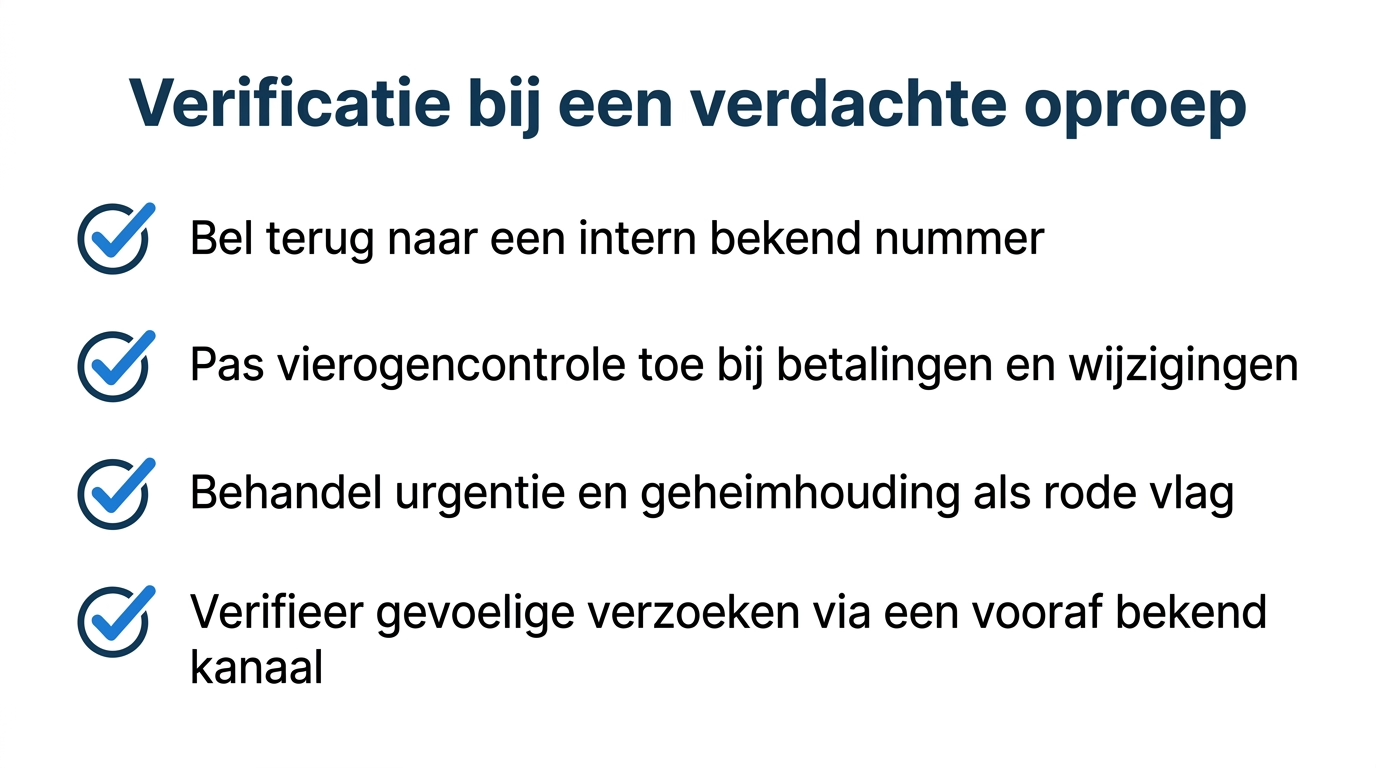
De echte winst zit elders: in het proces. Wie een verzoek pas uitvoert na een vaste verificatiestap, hoeft immers niet te gokken of de beller echt is. Denk daarbij aan concrete regels:
Zo verschuif je de verantwoordelijkheid van het buikgevoel van je medewerker naar een afspraak die altijd geldt.
Dit betekent concreet dat de oude herkenningspunten niet meer werken. Vroeger verraadde een oplichter zich via een rare stem, een vreemd accent of houterig taalgebruik. Vandaag kloont AI een stem uit een paar seconden audio en bootst ze een bekende collega of leverancier overtuigend na. Volgens het Europees Parlement ondermijnen stemklonen en deepfake-video’s precies de signalen waarop mensen normaal vertrouwen om fraude te herkennen.
Ook de bredere cijfers wijzen in dezelfde richting. Volgens ENISA blijven phishing, smishing en vishing (fraude via telefoon) belangrijke toegangswegen, en versterkt generatieve AI de overtuigingskracht ervan. In België is dat goed te zien in twee aparte meetreeksen. Enerzijds stuurden burgers verdachte berichten door naar Safeonweb: zo’n 10 miljoen in 2023, met een lichte dip naar 9 miljoen in 2024 en opnieuw 10 miljoen in 2025. Anderzijds gaat het om de meldingen van Belgische organisaties aan het Centrum voor Cybersecurity België (CCB); die stegen van 374 in 2024 naar 635 in 2025.
De praktische implicatie is duidelijk: “ik hoorde meteen dat het niet klopte” is geen betrouwbare verdediging meer. Je medewerker kan de echte stem van je CFO immers niet langer onderscheiden van een nagemaakte. Daarom moet de verificatie niet in het oor zitten, maar in de procedure.
Dit betekent concreet dat je eerst moet weten waar de telefoon rinkelt. De gevaarlijkste punten zijn net die plekken waar vertrouwen het werk smeert: je helpdesk, je klantenservice, je supportteam. Groei je door overnames of extra vestigingen, dan breidt dat contactoppervlak uit, vaak met uitbestede of nieuwe mensen die jouw interne codes nog niet kennen. Elk nieuw contactpunt is zo een extra deur.
Wat helpt, is detectie in het gesprek zelf, bovenop training. Volgens SecurityWeek verschuift de aandacht naar het herkennen van manipulatie terwijl het telefoongesprek loopt, niet pas achteraf. Denk het door zoals een slagboom aan je werf: niet elke bezoeker is een indringer, maar iedereen passeert dezelfde controle. Dat is geen wantrouwen, dat is gewoon de regel.
Concreet verlaag je je risico met een handvol afspraken:
Geen van die stappen vraagt een grote investering. Ze vragen vooral een beslissing.
De vraag is niet of iemand ooit je helpdesk belt met een vals verhaal, maar of je mensen dan een afspraak hebben om op terug te vallen. Begin daarom klein: laat je IT-verantwoordelijke of teamleider vandaag nog een kort overzicht opstellen van welke verzoeken altijd een terugbelcontrole of vierogencheck vereisen. Zorg vervolgens dat elk klantcontactpunt die regel kent en toepast. Bespreek daarnaast met je IT-partner hoe verificatie en detectie in je helpdesk- en supportprocessen passen. Bij Clear IT bekijken we zoiets samen met klanten, afgestemd op hoe je zaak groeit. Zo blijft vertrouwen een troef, geen gat in je verdediging.
Nee, training blijft nodig en maakt je mensen alerter. Maar ze is niet voldoende: aanvallers mikken op reflexen, niet op kennis. Combineer training daarom altijd met vaste verificatieprocedures.
Dat is net het probleem: betrouwbaar herkennen lukt vaak niet meer. Daarom verschuif je de controle van het gehoor naar een procedure, zoals terugbellen naar een intern bekend nummer bij elk gevoelig verzoek.
Vraag concreet hoe verificatie en detectie in je helpdesk- en supportprocessen zijn ingebouwd. Vraag ook naar vierogencontrole bij betalingen, logging en meervoudige aanmelding als aanvulling op de training.
De kern zijn afspraken en procedures, geen dure aankoop. Terugbelregels, vierogencontrole en duidelijke rode vlaggen verlagen je risico zonder grote investering, en groeien makkelijk mee met je zaak.