In oktober 2026 kregen aanvallers volledige controle over een VPN-toestel van Ivanti dat volledig gepatcht was. Root-toegang heet dat, de hoogste rechten die er bestaan, en niemand had iets fout gedaan. Je IT-partner belt nochtans: alles staat up-to-date, de VPN draait de nieuwste versie, je hoeft je geen zorgen te maken. Een geruststellend bericht, en terecht, want patchen hoort erbij. Toch rijgden de aanvallers drie onbekende lekken aan elkaar tot een aanvalsketen die de deur openzette, ook al stond alles correct ingesteld. Dat is geen theoretisch scenario. Het draait vandaag, en het dwingt elke zaakvoerder om VPN-toegang anders te bekijken.
Dit betekent concreet dat een up-to-date VPN overgenomen werd zonder dat iemand ook maar iets fout deed. Ivanti, een leverancier van toestellen waarmee medewerkers veilig van buitenaf inloggen op het bedrijfsnetwerk, waarschuwde op 13 oktober 2026 dat een lek in zijn Connect Secure-VPN actief werd misbruikt. Volgens CISA, het Amerikaanse cyberagentschap, is die kwetsbaarheid (CVE-2026-104935) bevestigd als zijnde in actief gebruik door aanvallers.
Onderzoeksbureau Volexity ontdekte tijdens een lopend incidentonderzoek iets verontrustenders. Een nog onbekende aanvaller combineerde drie onbekende lekken, zogenaamde zero-days. Een zero-day is een gat waarvoor nog geen pleister bestaat. De leverancier kende het zelf immers nog niet. Door die drie te combineren kregen de aanvallers toegang zonder wachtwoord. Bovendien kregen ze meteen de hoogste rechten, en dat op een toestel dat volledig up-to-date was.
We vonden geen Belgische bron die deze specifieke keten bevestigt. Dat maakt het risico niet kleiner: Vlaamse kmo’s gebruiken dezelfde technologie als de rest van de wereld.
Patchen blijft noodzakelijk, maar het is niet langer je enige verdedigingslinie. Dat is de harde les hier. Een zero-day bestaat per definitie voordat er een update klaar is. Tussen het moment dat een aanvaller het gat vindt en het moment dat de leverancier een pleister uitbrengt, zit een venster. In dat venster staat je deur open, ook al heb je alles netjes bijgewerkt.
Vergelijk het met een auto. Je laat hem trouw onderhouden en de keuring is in orde. Toch zie je niet dat iemand ’s nachts aan het slot heeft geprutst. Daarvoor heb je iemand nodig die oplet terwijl de wagen op de oprit staat.
Dat oppassen heet detectie. De vraag is niet alleen of je VPN gepatcht is, maar of iemand merkt wanneer er iets vreemds gebeurt. Logt er een onbekend toestel in op een raar uur? Gaat er plots veel data de deur uit? Wie dat ziet, kan ingrijpen voordat de schade groot wordt. Wie het niet ziet, komt het pas te weten als het te laat is.
Hoe meer je groeit, hoe meer deuren je hebt staan. Dat is de kern voor een bedrijf met meerdere vestigingen of thuiswerkers. Elke extra locatie, elke overname, elke medewerker die van thuis inlogt, vergroot je buitenkant naar de wereld. Die VPN-toestellen staan per definitie extern bereikbaar, want dat is net hun taak. Precies daarom zijn ze een geliefd doelwit.
Voor een groeiende zaak is externe toegang dus geen afgevinkte IT-taak meer, maar een continuïteitsrisico. Valt je VPN in verkeerde handen, dan ligt niet één computer plat, maar mogelijk je volledige netwerk, over alle vestigingen heen.
De praktische gevolgen zijn te overzien als je ze op voorhand regelt. Denk aan:
Dat laatste klinkt technisch, maar het komt neer op een ding: weten wat je doet vóór de paniek toeslaat in plaats van erna.
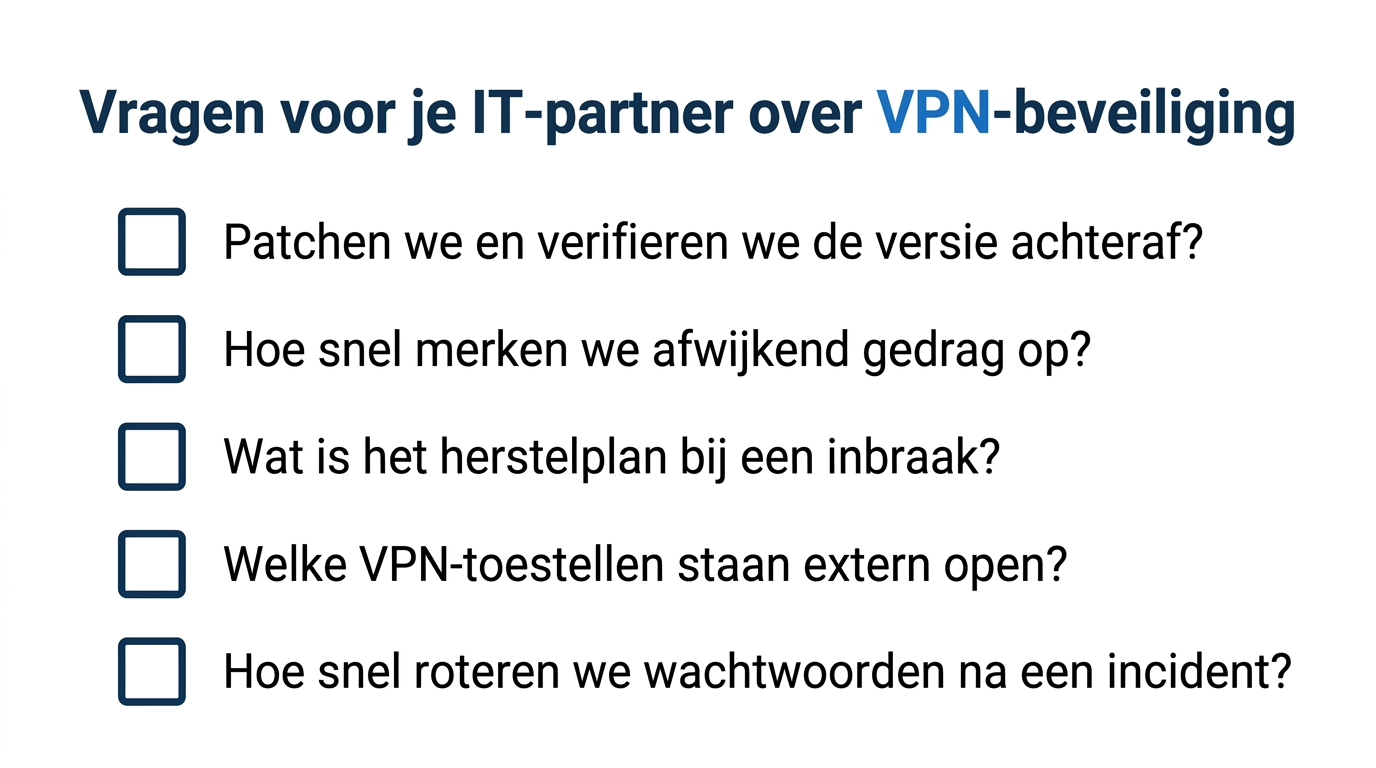
Vraag je IT-partner niet alleen of de VPN gepatcht is. Vraag ook hoe snel afwijkend gedrag wordt opgemerkt en wat het herstelplan is als het misloopt. Begin concreet: vraag deze week een actueel overzicht op van alle toestellen die extern bereikbaar staan en plan een korte check op logging en herstelplan. Dat gesprek duurt tien minuten en vertelt je meteen of je echt beschermd bent of alleen maar up-to-date. Bij Clear IT bekijken we zoiets samen met klanten: welke toestellen staan open, wie kijkt mee, en wat gebeurt er bij een incident. Geen technisch verhaal, wel rust in de wetenschap dat er iemand oplet. Zet dat gesprek deze week op de agenda.
Niet per se, maar patchen alleen geeft geen volledige garantie. Een zero-day bestaat voordat er een update is, dus naast patchen heb je detectie en een herstelplan nodig.
Nee. Dit verhaal gaat specifiek over de Ivanti Connect Secure-VPN. Het punt is breder: elke vorm van externe toegang verdient monitoring, niet enkel tijdige updates.
Dat is niet bevestigd. We vonden geen Belgische bron die deze specifieke aanvalsketen rapporteert, en het exacte aantal getroffen klanten is niet publiek gemaakt. Laat je IT-partner wel nagaan welke toestellen bij jou extern openstaan.
Zet een kort gesprek op met je IT-partner over drie zaken: welke toestellen extern bereikbaar zijn, hoe afwijkend gedrag wordt opgemerkt en wat het plan is bij een inbraak.