Wie heeft er vandaag toegang tot jouw klantendata? Je platform, dat weet je. Maar hoeveel van die extra appjes die je door de jaren aan je webshop hing? De meeste zaakvoerders weten het niet meer, tot er iets misgaat. Dat gebeurde deze maand bij winkels op BigCommerce, een groot e-commerceplatform. Niet het platform zelf ging onderuit, wel een ondersteunende app van een andere leverancier. En via die ene zwakke schakel konden aanvallers namen, e-mailadressen, telefoonnummers en adressen van klanten wegsluizen. Je koos bewust voor een betrouwbaar platform. En toch stond er een deur open die je nooit bewust hebt opengezet.
Het draaide niet om een hack van het platform, maar om een gekaapte sleutel van een externe app. BigCommerce verwittigde zijn winkeliers dat de logingegevens van de apps Ribon en Ribon 1.5, kleine hulpjes voor de weergave van je winkel, gecompromitteerd waren. Met die gestolen sleutel kregen aanvallers legitieme toegang tot sommige winkelomgevingen.
Tussen 13 en 17 september 2026 haalden ze klantendata binnen, pagina per pagina, tot de sleutel werd ingetrokken. Volgens SecurityWeek ging het om namen, e-mailadressen, telefoonnummers en adressen. Wachtwoorden en betaalgegevens bleven volgens de beschikbare meldingen buiten schot.
Het belangrijkste om te onthouden: BigCommerce stelt dat zijn eigen systeem niet gehackt werd. De zwakke plek zat namelijk bij een derde partij die legitiem toegang had gekregen. Hoeveel winkels precies getroffen zijn, is publiek nog niet bevestigd. De les is nu al duidelijk: een deur die iemand anders beheert, kan evengoed openstaan. En precies dat maakt de omvang van zo’n app minder belangrijk dan je zou denken.
Dit betekent concreet dat de grootte van een app niets zegt over het risico. Een appje dat alleen je productpagina wat mooier maakt, kan bij de installatie evengoed toegang krijgen tot je volledige klantenbestand. Niet omdat het die data nodig heeft, maar omdat de toegang bij het koppelen te ruim werd ingesteld. En zolang alles werkt, kijkt niemand ernaar om.
Vergelijk het daarom met de sleutels van je zaak. Je geeft de poetsdienst een sleutel om binnen te kunnen. Maar krijgt die ook de code van de kluis, de toegang tot het magazijn en een sleutel van je bureau? In de digitale wereld gebeurt dat vaker dan je denkt. Elke app die je koppelt, krijgt namelijk een sleutelbos, en die bos is vaak veel dikker dan nodig.
Het principe dat hier telt heet least privilege: elke partij krijgt alleen toegang tot wat ze echt nodig heeft, niet meer. Volgens ENISA, het Europese agentschap voor cyberbeveiliging, is dat een van de kernmaatregelen voor het beheer van leveranciersrisico’s. Krijgt een app maar een klein setje sleutels, dan blijft de schade beperkt als die sleutels ooit gestolen worden.
Elke integratie die je toevoegt, breidt de kring uit van partijen die aan je klantendata kunnen. Je webshop leunt al snel op een hele reeks externe spelers: het platform zelf, de betaaldienst, je analytics, je fulfilment, en een handvol apps die je onderweg installeerde. Die keten beschermt samen je klantendata, en ze is precies zo sterk als de zwakste schakel.
Naarmate je groeit, groeit die keten mee. Een extra vestiging, een overname, een nieuw verkoopkanaal: telkens komen er koppelingen bij. Handig, maar ook een blinde vlek. Want wie houdt er nog bij welke app wanneer werd geïnstalleerd, en waarom?
Voor een groeiende kmo is dat daarom geen technisch detail meer, maar een strategische kwestie. Het Centre for Cybersecurity Belgium wijst erop dat aanvallen via de toeleveringsketen een systemisch risico vormen voor organisaties die op uitbestede IT en gedeelde platformen steunen. Praktisch begint het simpel: hou een lijst bij van alle apps, koppelingen en externe accounts die aan je webshop hangen. Wat je niet in kaart hebt, kan je immers ook niet bewaken.
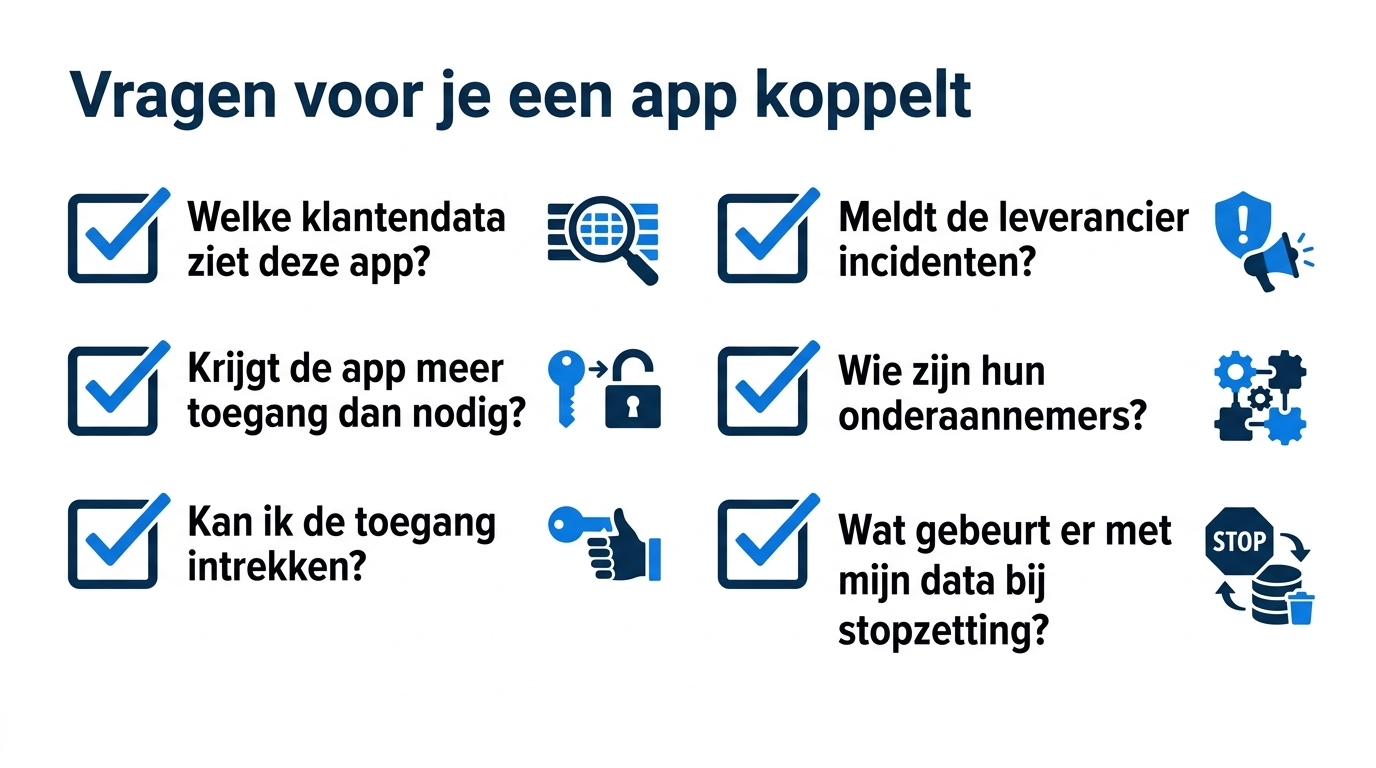
Wat moet je nu doen? Niet elke app wantrouwen, wel bewuster kiezen. Voor je een nieuwe koppeling toevoegt, stel je jezelf een paar korte vragen. Welke klantendata ziet deze app? Krijgt ze meer toegang dan ze nodig heeft? En kan je die toegang later weer intrekken?
Maar begin niet pas bij de volgende app. Maak deze week een lijst van alle apps en koppelingen die nu al aan je webshop hangen, en schrap of beperk elke toegang die niet meer nodig is. Twijfel je over die keten, dan bekijken we samen met klanten wie toegang heeft en of dat nog terecht is. Zo groeit je leveranciersbeheer mee met je webshop, zonder dat het je afremt.
Nee. BigCommerce stelt dat zijn eigen platform niet gecompromitteerd werd. De aanvallers gebruikten een gestolen sleutel van een externe app (Ribon) die legitiem toegang had tot sommige winkelomgevingen.
Volgens de beschikbare meldingen ging het om namen, e-mailadressen, telefoonnummers en adressen. Wachtwoorden en betaalgegevens bleven daarbij buiten schot. De precieze omvang is publiek nog niet bevestigd.
Begin met een eenvoudige inventaris: som alle apps, koppelingen en externe accounts op die aan je webshop hangen. In het beheerscherm van je platform zie je meestal welke apps geïnstalleerd zijn en welke rechten ze kregen. Wat je in kaart hebt, kan je opvolgen.
Zeker niet. Apps maken je webshop sneller en beter. Het punt is dat je elke koppeling bewust kiest: alleen de toegang geven die echt nodig is, en regelmatig nakijken of oude apps nog terecht toegang hebben.