Je medewerker zet ’s ochtends de koffie, checkt de bedrijfsmail op de iPhone en tikt de melding “iOS 27 later installeren” weg. Een klein gebaar, elke dag opnieuw. Toch zit daar een risico in dat weinig mensen opmerken. Apple dichtte in deze update namelijk meer dan 120 beveiligingslekken tegelijk. De aandacht ging vooral naar de nieuwe Siri, een fris design en een aangepaste Screen Time. Leuk voor thuis.
Voor een privétoestel is dat een detail. Voor een bedrijf met tien of vijftig zakelijke iPhones is het echter een risicomoment. Want elk toestel dat niet snel updatet, blijft een tijdje kwetsbaar voor lekken die nu publiek bekend zijn. En als niemand controleert of iedereen effectief updatet, dan is dat een blinde vlek op je risicolijst.
Apple bracht iOS 27 uit met veel tromgeroffel rond features, en tegelijk een grote batch beveiligingsfixes. Volgens MacRumors gaat het om meer dan honderd gedichte lekken in één update. Interessant detail: Apple bracht op dezelfde dag ook een update uit voor oudere toestellen, eveneens met een stevige lading patches.
De communicatie gaat echter bijna volledig over gebruiksgemak. Volgens ZDNet draait het gesprek rond de nieuwe Siri-beta en het vernieuwde uitzicht. Dat is logisch, want dat verkoopt. Maar het leidt de aandacht weg van wat voor jou als beslisser telt.
Concreet betekent dit iets simpels: een update die als een leuk nieuwtje wordt gepresenteerd, sluit in werkelijkheid tientallen gaten in de beveiliging. En zolang jouw toestellen die update niet hebben uitgevoerd, blijven die gaten bij jou nog openstaan. Dat is precies het omgekeerde van de rust die je wil.
Het probleem zit niet in de update zelf, maar in wie beslist wanneer die gebeurt. In veel kmo’s staat elke medewerker daar zelf voor in. De ene tikt meteen op “installeren”, de andere klikt drie weken lang op “later”. Zolang niemand dat centraal overziet, weet je simpelweg niet welke toestellen nog kwetsbaar zijn.
Harde Belgische cijfers over hoeveel kmo’s hun telefoons centraal beheren, zijn er niet. Wel is duidelijk dat veel bedrijven hun mobiele toestellen nog niet centraal beheren. Het Centrum voor Cybersecurity België (CCB) raadt aan om zakelijke toestellen centraal in te schrijven en toestellen die niet up-to-date zijn tijdelijk af te schermen.
Vergelijk het met een wagenpark. Je laat je bestelwagens ook niet zelf beslissen wanneer ze naar onderhoud gaan. Je plant dat centraal, zodat er geen enkele met versleten remmen blijft rondrijden. Bij telefoons werkt het net zo: één centraal overzicht bepaalt of je risico onder controle is of niet.
Een niet-gepatcht toestel is geen theoretisch probleem, maar een openstaand risico met een prijskaartje. Op zo’n telefoon staat bedrijfsmail, staan klantgegevens en zit toegang tot je systemen. Raakt zo’n toestel in verkeerde handen, dan praat je al snel over een mogelijk datalek, met bijhorende meldingsplicht en gevolgen voor de regels waar je aan moet voldoen.
De exacte financiële impact voor een Belgische kmo laat zich niet in één cijfer vangen, en dat cijfer ga ik hier ook niet verzinnen. Maar de kostenposten zijn bekend: onderzoekskosten, stilstand, mogelijke boetes bij een gegevensinbreuk en reputatieschade die je klanten voelen. Voor wie het budget bewaakt, is dat precies het soort onvoorspelbare kost dat je liever vermijdt.
Het goede nieuws: met centraal beheer weet je vooraf wat je betaalt in plaats van achteraf te schrikken van een factuur. Toestellen worden ingeschreven, minimumversies afgedwongen en verouderde telefoons krijgen automatisch minder toegang tot bedrijfsdata. Dat bekijken we soms samen met klanten, gekoppeld aan een vaste maandprijs per toestel. Zo weet je op voorhand wat het kost en wat je ervoor krijgt.
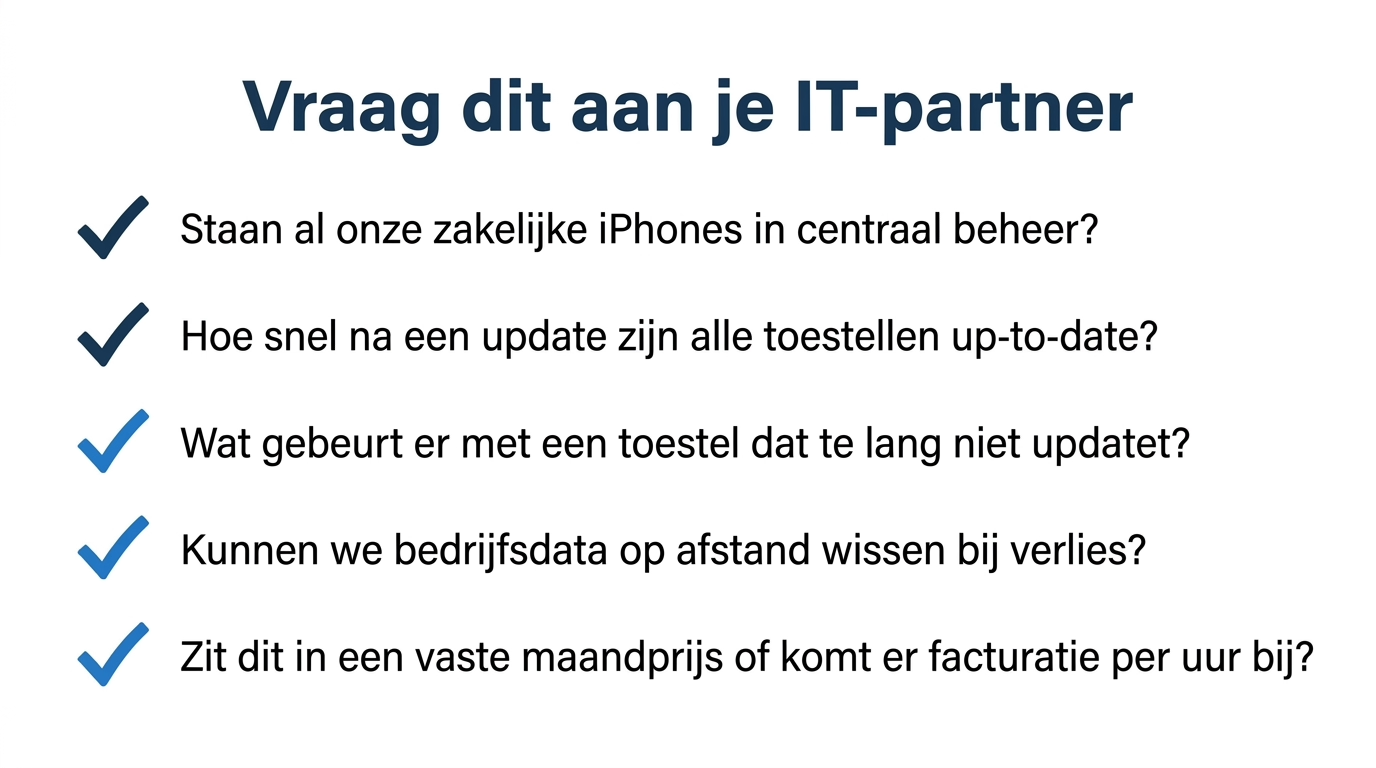
Je hoeft de update niet zelf uit te voeren, en dat is ook niet de bedoeling. Je taak als beslisser is anders: nagaan of iemand het overzicht heeft. Weet je vandaag niet welke van je toestellen al op iOS 27 draait, dan heb je je antwoord al. Stel je IT-partner deze week één concrete vraag: “Kun je me een lijst geven van al onze zakelijke iPhones en hun huidige iOS-versie?” Laat meteen vastleggen of patchbeheer en centraal toestelbeheer geregeld zijn, en vraag wat het kost. Niet na een incident, maar nu het nog rustig is.
Nee. Het gaat er niet om dat je zelf op knoppen tikt, maar dat iemand het overzicht bewaakt. Met centraal beheer worden updates afgedwongen zonder dat jij of je medewerkers eraan moeten denken.
Er is geen bevestiging dat deze specifieke lekken actief worden misbruikt. Het punt is dat de lekken nu publiek bekend zijn, waardoor een niet-geüpdatet toestel een groter risico loopt zolang het niet gepatcht is.
Dat hangt af van het aantal toestellen, maar het werkt doorgaans met een vaste prijs per toestel per maand. Zo weet je vooraf wat het kost, zonder verrassingen via uurfacturatie achteraf.
Omdat het risico uiteindelijk in euro’s wordt uitgedrukt: mogelijke boetes, stilstand en herstelkosten bij een datalek. Patchbeheer bewaken helpt kosten beperken, ook al voer je de updates zelf niet uit.