De tijd tussen een ontdekte softwarefout en de eerste aanval erop zakte van 63 dagen naar 5 dagen, volgens Google Cloud. Dat is geen detail voor techneuten. Dat is het verschil tussen rustig een update inplannen en in paniek je website offline halen. En dat verschil raakt elke webshop, elk klantportaal en elke bedrijfswebsite rechtstreeks, want dit is geen technisch randverhaal maar een operationeel risico.
Vorige week werd dat pijnlijk duidelijk. Twee kritieke lekken doken op in PHP, de software die onder ongeveer 70% van alle websites draait. Organisaties moesten in allerijl patchen, soms met downtime als gevolg. De naam die rondging: PHP2Shell. En de echte vraag is niet hoe die bug technisch werkt, maar hoe snel jouw leverancier erop reageert.
Wat is er precies gebeurd met PHP2Shell?
Twee ernstige fouten in PHP dwongen bedrijven vorige week tot noodupdates. PHP is de taal waarin een groot deel van het internet gebouwd is: webshops, klantportalen, websites met een beheerssysteem erachter. Jij typt die naam nooit, maar de kans is groot dat een van jouw sites erop draait zonder dat je het weet.
Wat betekent dat concreet? Een kritiek lek laat een aanvaller in het slechtste geval van op afstand code uitvoeren op de server. Vertaald: een vreemde die ongevraagd binnengeraakt waar je klantgegevens en bestellingen staan. De beschikbare beveiligingsupdates zijn ondertussen uitgebracht, en volgens ENISA waren er al pogingen tot misbruik waargenomen.
Het goede nieuws: de oplossing bestaat. Updaten naar een ondersteunde PHP-versie dicht het gat. Het minder goede nieuws: dat updaten gebeurt niet vanzelf. Iemand moet het doen, en snel. Draai je op een oudere versie, dan is er mogelijk een aparte reparatie van je hostingpartner nodig. Daar zit meteen de kern van dit verhaal.
Waarom AI het tempo van cyberaanvallen verandert
Het echte nieuws is niet de bug zelf, maar de snelheid eromheen. Securityonderzoekers waarschuwen dat kunstmatige intelligentie (AI) de kloof tussen “lek ontdekt” en “lek misbruikt” bijna wegvaagt. Wat vroeger weken duurde, kan nu in dagen of uren.
De technisch directeur van securitybedrijf Wiz noemde dat scenario zelfs een mogelijke “vulnpocalypse”, zo meldt TechCrunch: een stortvloed aan kwetsbaarheden die met de klassieke patchritmes niet meer bij te houden is. AI helpt aanvallers om sneller gaten te vinden en er sneller misbruik van te maken.
Kijk even naar de cijfers over hoe snel aanvallen beginnen:
- 2018-2019: 63 dagen
- 2020-begin 2021: 44 dagen
- 2021-2022: 32 dagen
- 2023: 5 dagen
Die daling spreekt voor zich. Dat AI er de enige oorzaak van is, valt niet hard te bewijzen. Maar de richting is duidelijk, en ze gaat maar één kant op. De praktische implicatie: een leverancier die zegt “we plannen dat volgende maand in” loopt achter op de aanvaller. Reactiesnelheid wordt een bedrijfseigenschap, geen technisch detail.
Wat dit betekent voor jouw website of webshop
Voor een groeiende zaak stapelt dit risico zich op. Na een paar overnames of nieuwe merken heb je al snel meerdere websites, elk bij een andere ontwikkelaar of hostingpartij, elk op een eigen stuk software. Jij hebt niet eens een volledig overzicht van wat waar draait. En net dat overzicht bepaalt hoe snel je kan reageren als het morgen weer misloopt.
Dit betekent concreet dat de zwakste schakel je tempo bepaalt. Vijf van je zes sites kunnen vlot gepatcht zijn, maar die ene vergeten webshop uit een overname is de deur die openstaat. Een aanvaller zoekt niet de sterkste, hij zoekt de traagste.
Vergelijk het met een wagenpark. Je zorgt dat elke bestelwagen op tijd naar de keuring gaat, want één voertuig met slechte remmen is er één te veel. Dezelfde discipline heb je nodig voor je websites: weten welke er zijn, weten wie ze onderhoudt, en weten hoe snel er wordt ingegrepen. Dat laatste is geen luxe meer, het is bedrijfscontinuïteit.
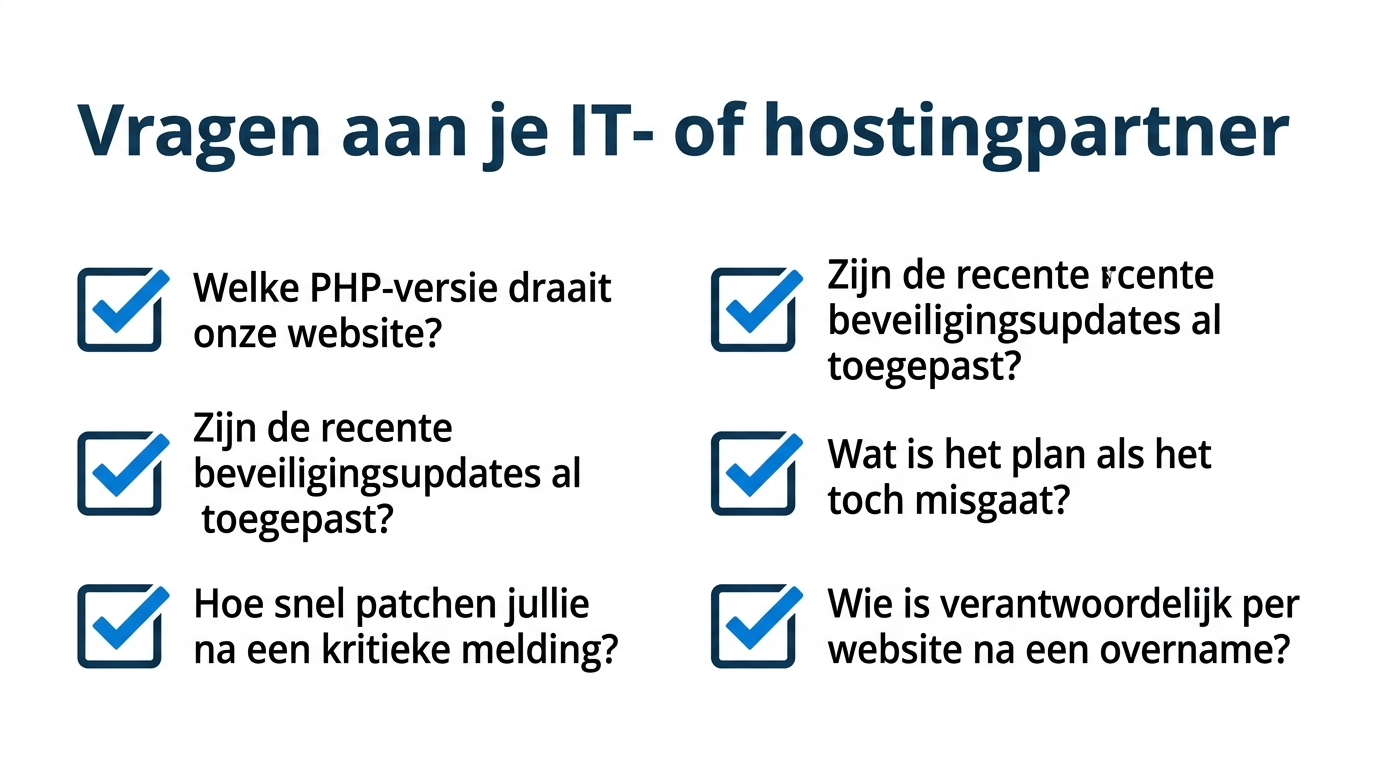
Vragen die je vandaag aan je IT-partner stelt
Stel deze vragen nu, niet tijdens de volgende crisis. Je hoeft geen regel code te begrijpen om de antwoorden te beoordelen; je voelt meteen of iemand grip heeft of improviseert.
Vraag je hosting- of IT-partner concreet:
- Welke PHP-versie draait onze website of webshop?
- Zijn de recente beveiligingsupdates al toegepast?
- Hoe snel patchen jullie na een kritieke melding?
- Wat is het plan als het toch misgaat?
- Wie is verantwoordelijk per website na een overname?
Krijg je op elke vraag een rustig, duidelijk antwoord, dan zit je goed. Twijfelt iemand, dan weet je waar je werk ligt. Maak daarom meteen een korte inventaris: zet alle sites op een rij, noteer per site de PHP-versie en wie ze onderhoudt. Dat overzicht maken we soms samen met klanten, net omdat die versnippering na een groeifase vaak onzichtbaar is tot er iets gebeurt. Begin vandaag met één mail naar je leverancier en die eerste lijst. Een half uur werk, en je weet eindelijk hoe stevig je fundament staat.
Veelgestelde vragen
Mijn website gebruikt toch geen PHP?
Dat weet je waarschijnlijk niet zeker, en dat is net het punt. PHP draait onder een groot deel van alle websites en webshops zonder dat je die naam ooit tegenkomt. Vraag het gewoon na bij wie je site beheert.
Moet ik nu in paniek mijn website offline halen?
Nee, paniek helpt niemand. De belangrijkste stap is weten of de recente updates al zijn toegepast. Is dat gebeurd, dan is het acute gevaar voor dit specifieke lek grotendeels weg.
Wat als ik meerdere websites heb van verschillende leveranciers?
Dan maak je eerst een lijst van al je sites en wie ze onderhoudt. Stel vervolgens aan elke partij dezelfde vragen over patchbeleid. De traagste leverancier bepaalt immers je grootste risico.
Waarom maakt AI dit dringender dan vroeger?
Omdat aanvallers met AI veel sneller fouten vinden en uitbuiten. De tijd tussen een ontdekt lek en de eerste aanval kromp fors. Een reactietijd van weken volstaat daardoor niet meer.