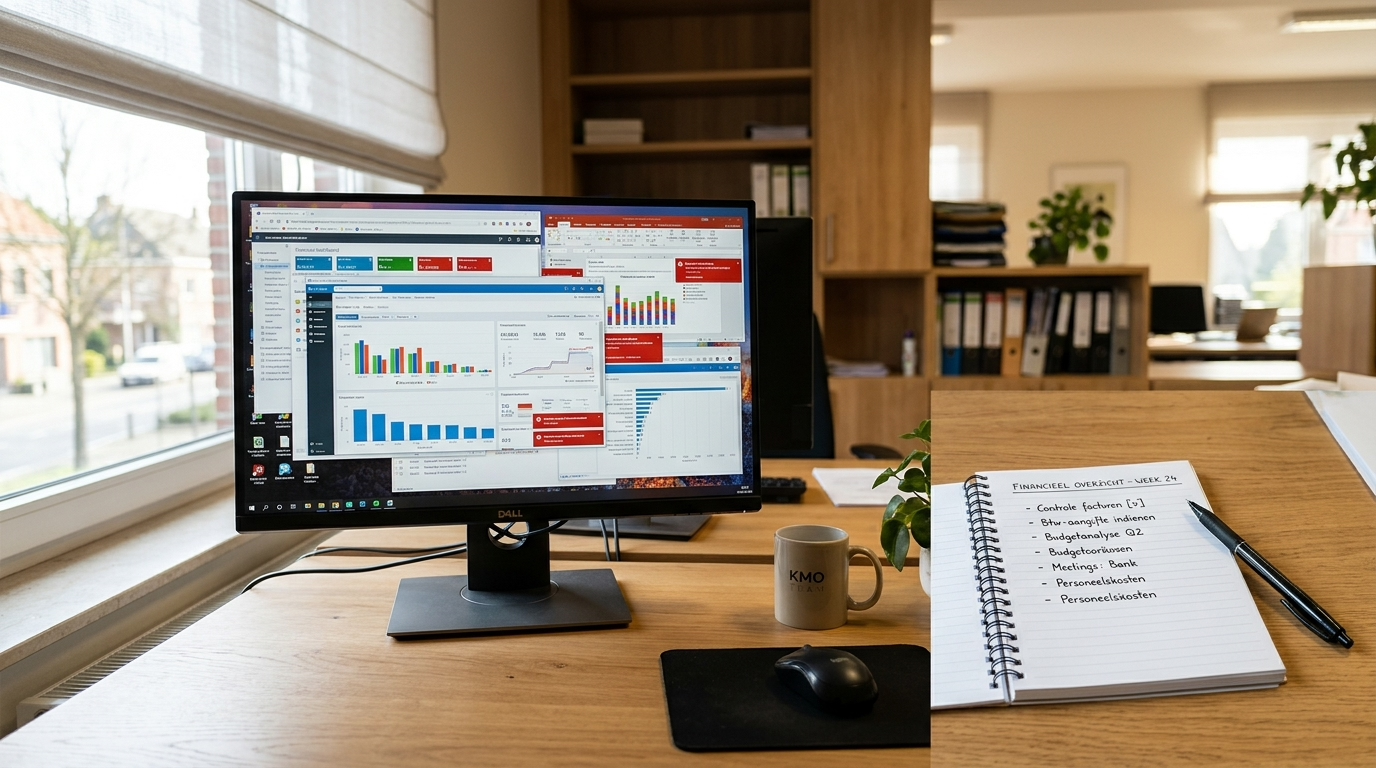
Geeft jouw zaak elk jaar meer uit aan cybersecurity? Dan is de kans groot dat er elk jaar ook een tool bijkomt. Een nieuwe melding over ransomware in het nieuws, en de reflex is er meteen: er moet iets extra bij. Begrijpelijk. Maar hier wringt het: meer tools betekent niet automatisch minder risico.
Zonder iemand die bepaalt wat echt prioriteit heeft, loop je het gevaar dat een reële dreiging onopgemerkt blijft tussen honderden meldingen. Het probleem bij veel organisaties is namelijk niet een tekort aan informatie, maar een overvloed. Dashboards, meldingen, rapporten: ze stapelen zich op. Daardoor verdwijnt het overzicht. Dan betaal je voor technologie die je blinde vlekken eerder vergroot dan verkleint. Tijd om daar als budgetverantwoordelijke anders naar te kijken.
De reflex: meer dreiging, dus meer tools
De gangbare reactie op meer dreiging is meer technologie aanschaffen. Dat is logisch bedacht, maar het verbetert je weerbaarheid niet vanzelf. Volgens ENISA stijgen de cybersecuritybudgetten wel, maar verschuift het geld vooral naar technologie en uitbesteding. De echte knelpunten blijven: mensen, processen en de capaciteit om alles op te volgen.
Concreet betekent dit dat een extra tool alleen iets toevoegt als hij geïntegreerd, gemonitord en geprioriteerd wordt. Koop je een nieuwe tool zonder die drie voorwaarden, dan krijg je er vooral meldingen bij die niemand bekijkt. Dat is geld uitgeven zonder dat je risico daalt.
Voor jou als budgetverantwoordelijke is dat een belangrijk inzicht. Een aankoopbeslissing die op papier verantwoord lijkt (we investeren in veiligheid) kan in de praktijk weinig opleveren. De vraag is niet of je genoeg tools hebt, maar of iemand er grip op houdt. Dat verschil bepaalt of je budget rendeert of in de rapporten-berg verdwijnt.
Waarom meer tools niet gelijk staat aan meer veiligheid
Je kan verdrinken in je eigen beveiliging. Dat klinkt vreemd, maar het is precies wat gebeurt als tools zich opstapelen zonder overzicht. Volgens KPMG verliezen organisaties de prioritering en het eigenaarschap net doordat ze overspoeld worden met dashboards en beoordelingen. Veel informatie, weinig regie.
Vergelijk het met een auto vol waarschuwingslampjes. Eén lampje dat brandt, daar kijk je naar. Branden er vijftien tegelijk, dan weet je niet meer welke ernstig is en welke je mag negeren. Zo werkt het ook met securitymeldingen: te veel signalen maken je niet alerter, maar blinder.
Firewalls, e-mailbeveiliging, back-up, toegangsbeheer: veel bescherming overlapt bovendien. Een basiscontrole zoals een firewall is breed ingeburgerd. Bij EU-kmo’s steeg het gebruik ervan van 86 procent voor de coronacrisis naar 90 procent tijdens de crisis. Brede adoptie, maar dat zegt niets over of die firewall ook correct geïntegreerd en opgevolgd wordt. En net dat laatste bepaalt je werkelijke risico, niet het aantal vinkjes op je inventaris.
Wat je wel moet vragen aan je IT-partner
Reken je IT-partner niet af op het aantal tools, maar op het overzicht dat hij levert. Dat is de kern. Een IT-partner die elk jaar een nieuwe aankoop voorstelt zonder uit te leggen welk risico daarmee daalt, verkoopt je technologie, geen rust. Een goede partner brengt regie: hij weet wat je dekt, waar de gaten zitten en wat eerst moet.
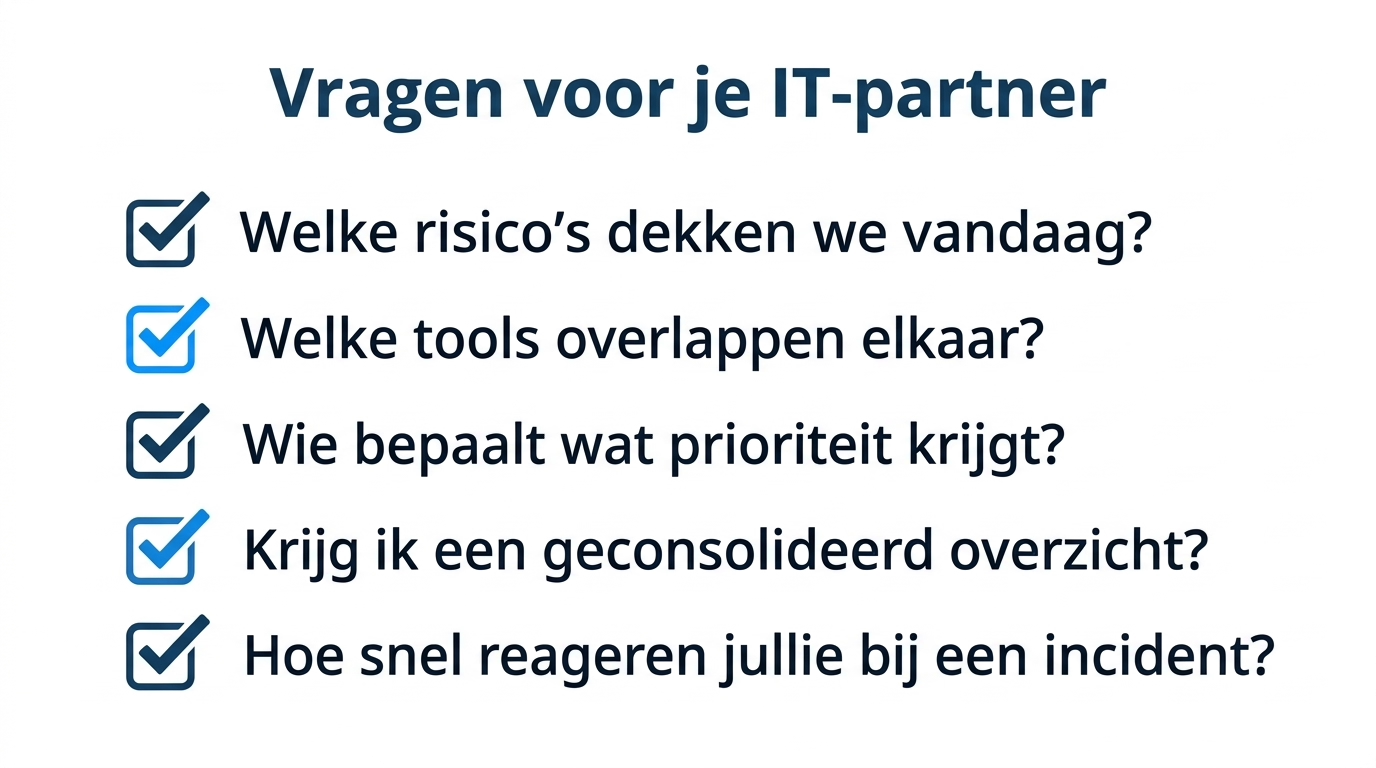
Stel daarom deze vragen, voor je opnieuw budget vrijmaakt:
- Welke risico’s dekken we vandaag, en welke niet?
- Welke van onze tools overlappen elkaar?
- Wie bepaalt bij ons wat prioriteit krijgt, en waarom?
- Krijg ik één geconsolideerd overzicht van dekking, uitzonderingen en openstaande risico’s?
- Hoe snel reageren jullie als er echt iets misgaat?
Deze vragen verschuiven het gesprek van aankopen naar regie. Ze vragen geen technische kennis van jou, wel duidelijke antwoorden van je partner. Een uitbestede IT-partner kan de wildgroei aan tools netjes terugbrengen, maar enkel als je een geconsolideerd overzicht krijgt. Blijft dat overzicht uit, dan verbergt uitbesteding het probleem in plaats van het op te lossen. Bij Clear IT bekijken we zoiets samen met de klant: niet wat erbij moet, maar wat echt nodig is.
Grip houden zonder zelf IT-expert te worden
Je hoeft geen technicus te zijn om je securitybudget te sturen. Je moet vooral de juiste vraag durven stellen: wie brengt bij ons overzicht en regie, en is dat zichtbaar? Meet succes op dekking, hersteltijd en opvolging, niet op het aantal tools. Zo verantwoord je elke euro naar de raad van bestuur én de werkvloer. Voor je volgende aankoop: eerst overzicht, dan pas budget. Kortom: minder tools is nooit het doel, wel een beter gestuurd risico-overzicht waar je echt op kunt vertrouwen.
Veelgestelde vragen
Betekent dit dat we securitytools moeten afbouwen?
Niet per se. Het punt is dat elke tool moet aansluiten op een concreet risico en opgevolgd worden. Begin met een inventaris van wat je al hebt en zoek overlap, voor je iets schrapt of bijkoopt.
Hoe weet ik of mijn IT-partner echt regie voert?
Vraag om één geconsolideerd overzicht van je dekking, de openstaande risico’s en wie waarvoor verantwoordelijk is. Krijg je dat vlot en begrijpelijk, dan is er regie. Blijft het bij losse rapporten per tool, dan niet.
Is dit alleen een probleem voor grote bedrijven?
Nee. Ook kleinere kmo’s die hun beveiliging uitbesteden, hebben nood aan overzicht en duidelijke verantwoordelijkheden. Een IT-partner kan de complexiteit verminderen, maar enkel als je zicht houdt op dekking en prioriteiten.
Hoe plan ik mijn securitybudget zonder technische kennis?
Stuur op uitkomsten in plaats van op aankopen: welk risico daalt, hoe snel herstellen we, wat is gedekt. Laat je partner die vragen beantwoorden in gewone taal. Zo houd je de kosten voorspelbaar en de keuzes uitlegbaar.