Je collega zit rustig te werken als er een bericht binnenkomt op Microsoft Teams. Afzender: “IT-support”. De toon is vriendelijk maar dringend. “We zien een probleem op je computer, mag ik even meekijken op je scherm om het op te lossen?” Hij klikt op akkoord, want ja, dat is toch gewoon de IT-dienst. Een paar uur later heeft een wildvreemde de sleutels tot je bedrijf.
Klinkt dit als iets uit een film? Het is het niet. Oplichters gebruiken Teams vandaag als voordeur. Niet door iets te kraken, maar door iemand te overtuigen. En net dat maakt het zo gevaarlijk: er hoeft geen enkel technisch lek in jouw systeem te zitten.
Een onschuldig bericht dat alles verandert
Dit soort aanval begint niet met code, maar met een gesprek. De oplichter doet zich voor als iemand van je eigen IT-dienst of een vertrouwde helpdesk, en speelt in op een heel menselijke reflex: als “IT” iets vraagt, dan doe je dat.
Volgens Microsoft werden twee concrete gevallen onderzocht waarbij aanvallers zich via Teams voordeden als helpdesk. In minstens een geval leidde dat tot diefstal van bedrijfsdata. Teams zelf werd niet gehackt; het kanaal werd gewoon misbruikt om vertrouwen te winnen.
Dat is het punt dat je team moet begrijpen. Een vals bericht in Teams voelt betrouwbaarder dan een rare mail, net omdat Teams je werkomgeving is. De afzender lijkt een collega, het logo klopt, de toon klopt. Maar iemand die vraagt om je scherm te delen of je toegang te geven, is daarmee nog geen echte IT-collega. De vraag is: hoe weet je het verschil? Door het altijd via een ander kanaal te controleren.
Hoe de truc precies werkt
Eens iemand toegang krijgt tot een scherm, begint het echte werk voor de oplichter. Hij hoeft niet in te breken; hij is binnengelaten. Vanaf dat moment kan hij rondkijken, bestanden openen en zoeken naar manieren om dieper in je systemen te geraken.
In de gevallen die onderzocht werden, misbruikten de aanvallers zwakke instellingen om zich hogere toegangsrechten toe te eigenen, tot aan accounts die eigenlijk het hele netwerk beheren. Dat laatste stuk speelt vooral bij grotere bedrijven met uitgebreide, interne systemen. Maar vergis je niet: de eerste stap, dat misleidende bericht, treft elk bedrijf met Teams, ook een zaak met vijf medewerkers.
Zie het als iemand die aanbelt in een werkuniform en zegt dat hij de meterkast komt nakijken. Laat je hem binnen zonder te vragen van welke firma hij is, dan staat hij plots in je hele huis. De sterkste beveiliging ter wereld helpt niet als iemand vrijwillig de deur opent. Daarom draait dit niet om techniek, maar om afspraken en gezond wantrouwen.
Waarom dit elk bedrijf kan overkomen
Het gevaarlijke aan deze methode is dat ze geen fout in je software nodig heeft. Ze mikt op mensen, en mensen willen nu eenmaal helpen. Volgens de Raad van de EU is dit soort misleiding, waarbij iemand zich voordoet als een vertrouwd persoon, een van de meest voorkomende manieren waarop aanvallers binnengeraken.
Voor een kmo is de schade reëel. Gestolen bedrijfsdata, toegang tot je mailboxen, klantgegevens die op straat liggen, en het vertrouwen van je klanten dat een deuk krijgt. Je hoeft geen groot concern te zijn om een doelwit te zijn; je hoeft alleen mensen in dienst te hebben die hun werk goed willen doen.
Het goede nieuws? Volgens ENISA is bewustmaking van je team een van de meest doeltreffende maatregelen die een kleinere onderneming kan nemen. Je hebt er geen IT-afdeling voor nodig. Een paar heldere afspraken en een team dat weet waar het op moet letten, houden de meeste van deze pogingen al tegen.
Wat je morgen al kan doen
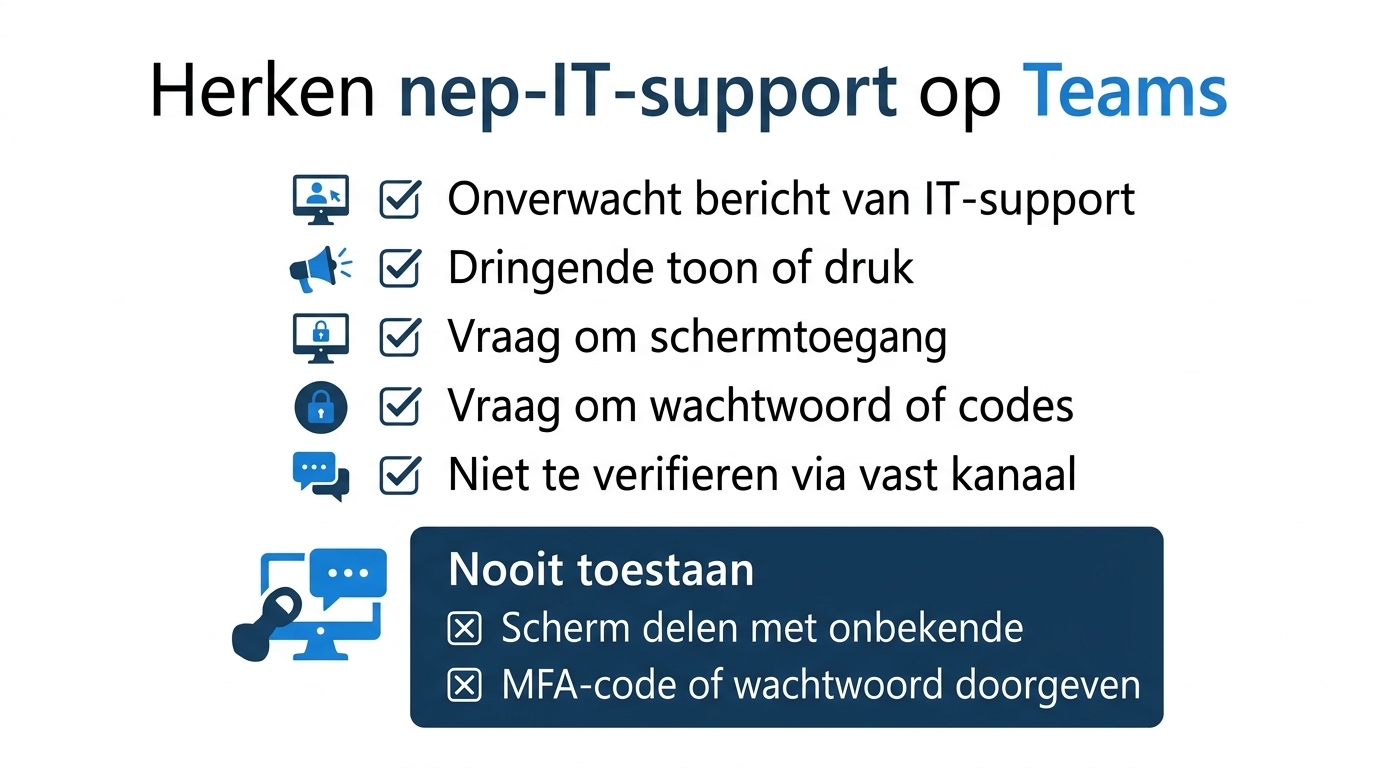
Begin met een simpele, keiharde afspraak: echte IT-support vraagt nooit zomaar om je scherm te delen of om je wachtwoord of beveiligingscode. Twijfel je over een bericht? Bel dan zelf naar een vast, gekend nummer, niet via dezelfde chat terugbellen.
Spreek met je team af:
- Onverwachte supportvragen altijd controleren via een ander kanaal.
- Nooit wachtwoorden of codes doorgeven aan iemand die belt of chat.
- Toegang voor externe hulp beperken in tijd en omvang.
Twijfel je of je afspraken kloppen? Dat bekijken we soms samen met klanten, in mensentaal en zonder paniek.
Veelgestelde vragen
Is mijn bedrijf te klein om een doelwit te zijn?
Nee. De truc mikt op mensen, niet op je omvang. Elk bedrijf met medewerkers op Teams kan zo’n vals supportbericht krijgen, ook een zaak met een handvol collega’s.
Betekent dit dat Microsoft Teams onveilig is?
Teams zelf werd niet gehackt. Oplichters gebruiken het alleen als kanaal om zich voor te doen als vertrouwde IT-support. De zwakke schakel is het vertrouwen van de gebruiker, niet de software.
Hoe weet een medewerker of een supportbericht echt is?
Door het altijd te controleren via een apart, gekend kanaal: een vast telefoonnummer of een interne contactpersoon. Echte support heeft er geen probleem mee dat je even verifieert.
Moet ik hier dure beveiliging voor kopen?
Niet in de eerste plaats. De belangrijkste bescherming is gratis: duidelijke afspraken en een team dat weet dat IT nooit zomaar om een wachtwoord of schermtoegang vraagt.