Apple dichtte deze week in één keer meer dan 200 kwetsbaarheden in iPhones en Macs, meldt SecurityWeek. Een recordaantal, en geen doemscenario: dit is gewoon software die wordt bijgewerkt. Toch roept het een ongemakkelijke vraag op voor elke groeiende zaak. Krijgen al je bedrijfstoestellen die updates ook echt? Ook de iPhone van die nieuwe collega, ook de Mac op de tweede vestiging?
De meeste zaakvoerders denken van wel. Zeker weten doen ze het echter zelden. En net dat verschil, tussen “we denken dat het goed zit” en “we weten het zeker”, is het risico dat een snelgroeiend bedrijf zich niet kan permitteren.
Apple bracht deze maand een uitzonderlijk grote reeks beveiligingsupdates uit voor iPhones, iPads en Macs. In totaal ging het om ruim 200 kwetsbaarheden. De pers noemde het een record. Apple zelf houdt het bij een nuchtere lijst van technische details.
Een flink deel van die kwetsbaarheden zit diep in het systeem. Dat betekent in mensentaal het volgende: een aanvaller zou via zo’n lek meer rechten kunnen krijgen dan de bedoeling is. Ook zou hij informatie kunnen uitlezen die afgeschermd hoort te blijven. Goed nieuws: voor deze specifieke reeks is er geen aanwijzing dat de lekken al actief worden misbruikt.
Wat opvalt, is dat er zelfs een oud lek van enkele jaren geleden in deze updategolf zat. Blijkbaar bleef die kwetsbaarheid lang liggen voordat ze werd gedicht. Dat is een teken dat updates soms lang op de plank blijven. En daar begint het echte verhaal, niet bij Apple, maar bij hoe jouw zaak omgaat met die updates.
Zo’n recordreeks patches is vooral een wake-upcall voor groeiende bedrijven. Want patchbeheer loopt meestal precies spaak op het moment dat je zaak groeit. Zolang je vijf toestellen hebt, weet je zelf welke telefoon van wie is en of alles bij is. Bij twintig, veertig of tachtig toestellen verwatert dat overzicht echter. Er komt een collega bij, een vestiging erbij, misschien een overname met een eigen wagenpark aan laptops en telefoons.
Precies wanneer het aantal toestellen toeneemt, neemt je grip erop af. Iemand stelt een update uit “omdat het even niet uitkomt”. Een oud toestel van een vertrokken medewerker blijft toegang houden tot de mail. Niemand die het merkt, want het werkt gewoon nog.
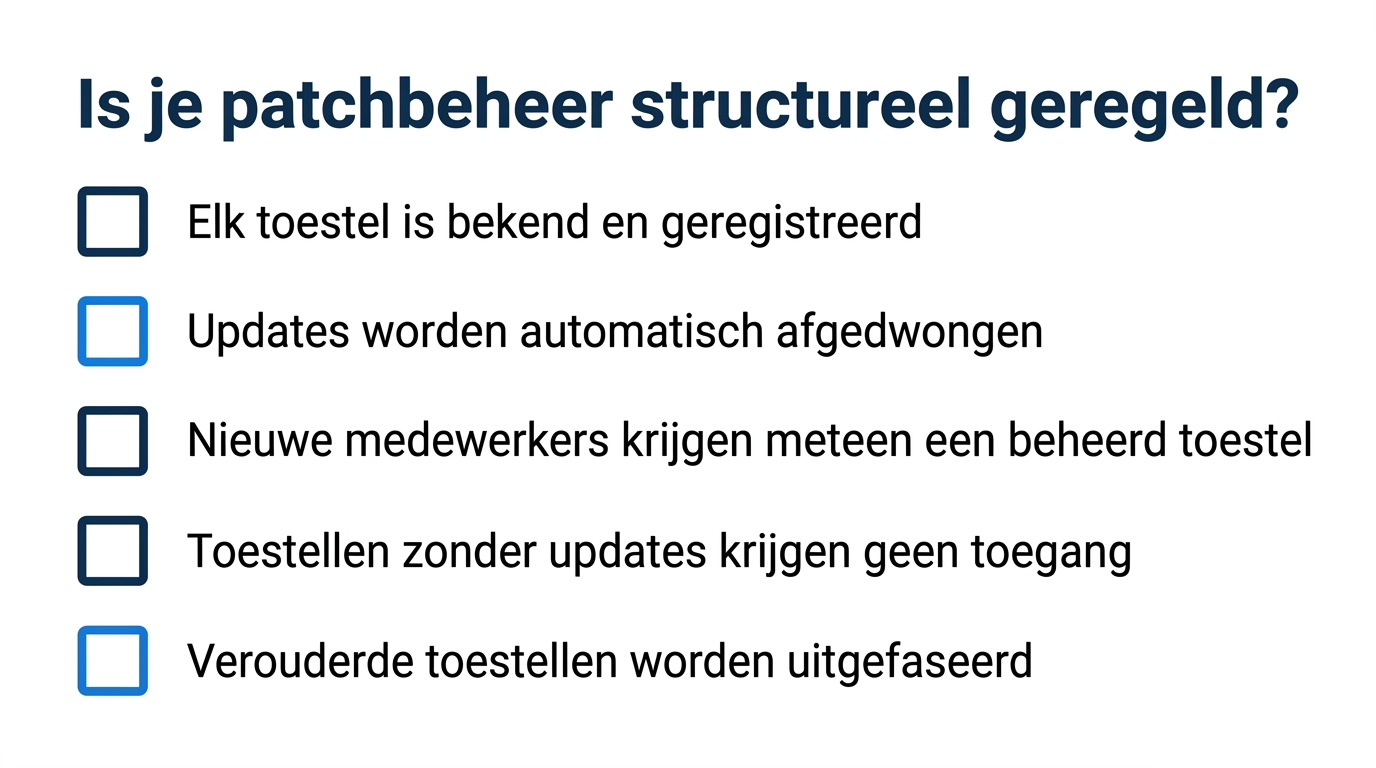
Het Centrum voor Cybersecurity België wijst daarom op centraal beheer van mobiele toestellen: één plek waar je ziet welk toestel in gebruik is en of het bij is. ENISA benadrukt daarnaast dat updates binnen een redelijke termijn geïnstalleerd horen te worden en dat toestellen zonder ondersteuning eruit moeten. Niet als losse actie na een krantenkop, maar als vast proces.
Eén verouderd toestel kan de zwakste schakel worden die je hele continuïteit in gevaar brengt. Denk het even door: de laptop van een medewerker mist een cruciale update en raakt besmet. Via die machine krijgt iemand vervolgens toegang tot je bestanden, je mail en je klantendata. Dan gaat het niet meer over dat ene toestel, maar over je reputatie en de vertrouwelijkheid van gegevens die klanten je toevertrouwen.
Voor een groeiende zaak komt daar nog een dimensie bij. Sta je voor een overname, een audit of een drukke piekperiode, dan is een onbeheerd toestel net het detail dat een deal vertraagt of een controle laat mislukken. Volgens het Centrum voor Cybersecurity België hoort een toestel dat niet aan de basisvereisten voldoet, geen toegang te krijgen tot bedrijfsdata, tot het weer in orde is.
Dat klinkt streng, maar het is gewoon logisch. Je geeft ook geen sleutel van je magazijn aan iemand van wie je niet weet of het slot nog werkt. Patchbeheer is dus geen IT-detail. Het is een continuïteitsvraag die mee moet schalen met je bedrijf.
Stel je IT-partner niet de vraag of de laatste update is geïnstalleerd. Dat is een momentopname. Vraag of er een structureel proces is dat dit voor elk toestel garandeert, ook morgen, ook na de volgende vestiging of overname. Het verschil tussen die twee vragen is het verschil tussen hopen en weten. Bij Clear IT bekijken we net dat soort proces mee, zodat je grip meegroeit met je zaak in plaats van erachteraan te hollen.
Dat is de verkeerde vraag. Elk systeem heeft kwetsbaarheden, en deze recordreeks patches bewijst dat ook Apple regelmatig moet bijwerken. Wat telt, is niet het merk maar of je toestellen structureel en op tijd worden bijgewerkt.
Voor deze specifieke reeks is er geen aanwijzing dat de lekken actief worden misbruikt. Dat is geruststellend, maar geen reden om updates uit te stellen. De veiligste aanpak is bijwerken vóór iemand een lek ontdekt en gebruikt.
Ja. Met centraal beheer van toestellen worden updates automatisch afgedwongen en zie je in één oogopslag welk toestel bij is en welk niet. Je hoeft dat niet zelf uit te voeren; een IT-partner richt het proces in en houdt het draaiende.
Zodra een iPhone of Mac geen beveiligingsupdates meer ontvangt, hoort die geen toegang meer te hebben tot bedrijfsdata. Zulke toestellen faseer je best uit of vervang je. Zo voorkom je dat een oud toestel stilletjes je zwakste schakel wordt.