“Mijn website draait gewoon, daar heb ik toch niets aan te doen?” Dat dacht iedereen, tot vorige week. Op woensdag 21 oktober 2026 lagen plots meerdere websites tijdelijk plat, waaronder dat van Safeonweb zelf, hét Belgische platform voor cyberveiligheid. De oorzaak lag niet bij een slordige webmaster, maar in software die bijna overal onder de motorkap draait. Een lek daar, en websites gaan massaal uit voorzorg offline. Jij hoeft geen techneut te zijn om te begrijpen wat dit betekent. Je moet alleen weten of jouw hosting- of IT-partner zo’n lek snel genoeg opvolgt. Daar draait alles om.
Dit betekent concreet: zelfs een officieel cybersecurity-platform kan onbereikbaar worden door een probleem dat niemand bij henzelf veroorzaakte. Op 21 oktober dook er een ernstig lek op in PHP, een stuk software dat onzichtbaar meedraait achter een gigantisch deel van de websites wereldwijd. Denk aan de motor onder de kap van je auto: je ziet hem nooit, maar zonder draait er niets.
Toen het lek bekend raakte, haalden beheerders overal ter wereld hun websites preventief offline. Volgens Reuters deden zelfs overheden en grote bedrijven dat, puur uit voorzorg. Tijdelijk offline gaan was op dat moment veiliger dan online blijven en afwachten.
De makers van PHP brachten diezelfde dag een update uit die het gat dichtte. Vanaf 21 oktober was de veilige versie dus beschikbaar. Maar beschikbaar is niet hetzelfde als toegepast. En net dat verschil bepaalt of jouw website snel weer draaide, of nog uren plat lag.
Dit betekent concreet dat de beschikbaarheid van je website afhangt van een keten die je zelf meestal niet ziet. Jij bestelt een website, iemand bouwt hem, en hij staat ergens op een server bij een hostingpartij. Onder die website draait software zoals PHP. Komt daar een lek in, dan zit het probleem dus niet bij jouw tekst of je foto’s, maar diep in het fundament.
Het vervelende: je kan er zelf niets aan doen. Je kan geen patch schrijven, je kan het lek niet zien, en je krijgt er zelden een mailtje over. De enige die snel kan ingrijpen, is de partij die je website beheert.
Volgens Google Cloud was de juiste reactie helder: zo snel mogelijk updaten naar de veilige versie. Hoe sneller je hostingpartner dat deed, hoe korter jouw website plat lag. Wie traag was, bleef langer onbereikbaar. Zo simpel is het verband tussen een onzichtbaar lek en jouw omzet.
Dit betekent concreet dat onverwachte downtime reëel is, ook voor wie zelf alles goed deed. Verkoop je via je website, of nemen klanten er contact via op? Dan is elk uur offline een uur waarin niemand bestelt of iets vraagt. En een bezoeker die op een dode pagina botst, komt niet altijd een tweede keer terug.
Je hoeft daar niet van wakker te liggen. Maar je hebt wel recht op een helder antwoord op één vraag: hoe snel reageert mijn partner als er zoiets gebeurt?
Opvallend: in de Belgische berichtgeving vonden we weinig sectoruitleg over dit incident. Dat zegt genoeg. Veel kmo’s hangen stilletjes af van internationale updates en van de alertheid van hun eigen IT-partner. Jij merkt pas iets als je website plat ligt. Daarom is het goed om de afspraken vooraf te kennen, niet tijdens de paniek.
De geruststelling? Je hoeft hier niets technisch voor te doen. Je moet alleen de juiste vragen stellen.
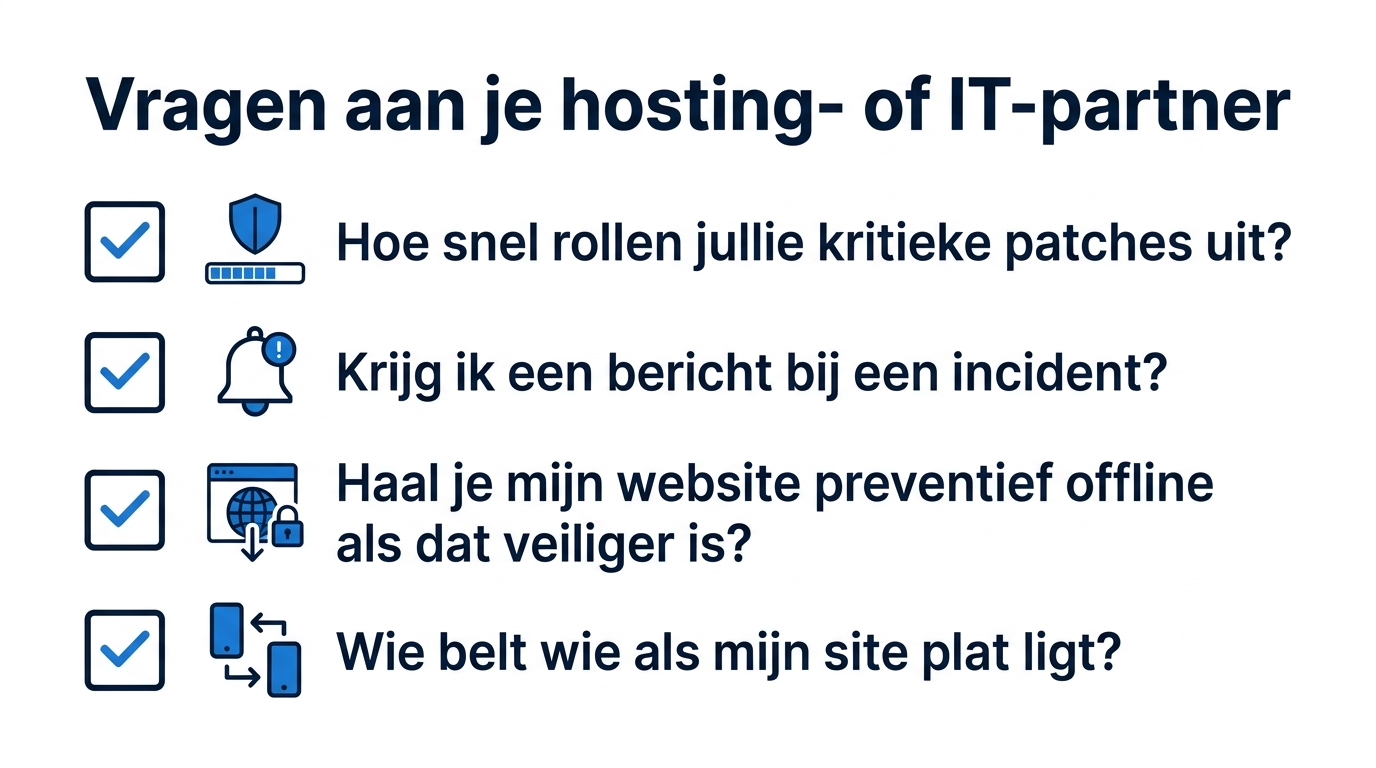
Wachten tot het misgaat is geen plan. Grip krijgen, wel. Je hoeft geen patch te snappen om te weten of je partner op zijn qui-vive is. Stel daarom deze vragen aan je hosting- of IT-partner:
Krijg je heldere antwoorden, dan zit je goed. Twijfel je, dan is dat net het gesprek dat we soms samen met klanten voeren. Vijf minuten vragen nu, scheelt veel gedoe later.
Nee, het lek zit in software onder je website die je niet zelf beheert. Wat je wel kan: nagaan of je hosting- of IT-partner kritieke updates snel uitrolt. Dat is de enige knop waar jij echt aan kan draaien.
Omdat tijdelijk offline gaan op dat moment veiliger was dan online blijven met een open lek. Beheerders wereldwijd deden dat uit voorzorg, in afwachting van de update. Het is vervelend, maar het beperkt het risico.
Niet noodzakelijk. Dat een lek bestond, betekent niet dat jouw site werd aangevallen. Over Belgische websites werden volgens de berichtgeving geen aanvallen gemeld. De preventieve maatregel ging vooral om het gat snel te dichten.
Dat kan je zelf niet aflezen, maar je partner wel. Vraag of de veilige versie is toegepast en hoe snel dat gebeurde. Een partner die daar vlot op antwoordt, houdt je beschikbaarheid in de gaten.