Stel je voor: een onderzoeker zet een AI-model aan het werk op gewone servertechnologie. Niet jaren speuren, niet een heel team, gewoon een computer die slim genoeg is om te zoeken. En binnen de kortste keren ligt er een ernstig lek op tafel, eentje dat een aanvaller in principe de controle over een systeem kon geven.
Dat is precies wat er onlangs gebeurde met software die over de hele wereld draait, ook op servers waar Vlaamse zaken dagelijks op steunen. Geen paniek: jouw bedrijf is niet automatisch getroffen. Maar het verhaal zegt wel iets over hoe snel beveiligingslekken vandaag gevonden worden. En snelheid werkt twee kanten op.
Wat is er precies gebeurd?
Een onderzoeker gebruikte een AI-model om een ernstig beveiligingslek op te sporen in een veelgebruikt besturingssysteem voor servers. Volgens TechCrunch ging het om software die wereldwijd draait, op het soort servers waar ook webshops, boekhoudpakketten en mailboxen van kmo’s op leunen.
Belangrijk om te weten: de AI deed dit niet helemaal op eigen houtje en ging ook niet zelf aanvallen. Een mens zette het model in als gereedschap, zoals je een metaaldetector over een akker haalt. Het verschil met vroeger? Dat zoeken ging opvallend sneller dan een persoon alleen het ooit zou kunnen.
Dit betekent concreet dat het vinden van kwetsbaarheden, die zwakke plekken in software, goedkoper en toegankelijker wordt. Dat is goed nieuws als de goeden het gereedschap gebruiken om lekken te dichten. Het is minder geruststellend als iemand met slechte bedoelingen dezelfde truc uithaalt. En dat is meteen de kern van dit verhaal.
Waarom dit ook jouw bedrijf kan raken
De software uit dit verhaal draait waarschijnlijk dichter bij jouw zaak dan je denkt. Veel websites, webshops en online toepassingen staan op servers met zo’n besturingssysteem. Jij ziet die server nooit, maar je mails, bestanden of klantgegevens passeren er wel langs.
Dat betekent niet dat je nu iets stuk is. Het betekent wel: als er sneller lekken gevonden worden, dan wordt de tijd tussen “lek ontdekt” en “lek misbruikt” korter. Het Centrum voor Cybersecurity België (CCB) wijst er al langer op dat die tijd krimpt en dat organisaties daarom sneller moeten patchen, dus lekken dichten met een update. Zeker bij servers die rechtstreeks op het internet hangen.
Voor jou als zaakvoerder is de vraag dus niet “ga ik zelf patchen?”. Die vraag is: weet ik wie dit voor mij doet, en hoe snel? Dat kan je eigen IT-partner zijn, je hostingbedrijf, of allebei. De zwakke plek zit vaak niet in de techniek, maar in de onduidelijkheid over wie waarvoor verantwoordelijk is.
AI: vriend of vijand in beveiliging?
Allebei, en dat is net het punt. AI maakt het opsporen van lekken sneller voor wie zich verdedigt, maar potentieel ook voor wie aanvalt. Wie klaarstaat met een snel patchbeleid, wint er tijd mee. Wie nog vertrouwt op “het zal wel goed zitten”, loopt achterop.
Je hoeft hier geen expert in te worden. Je moet gewoon de juiste vragen stellen. Dit zijn de vragen die ik een IT-partner zou voorleggen:
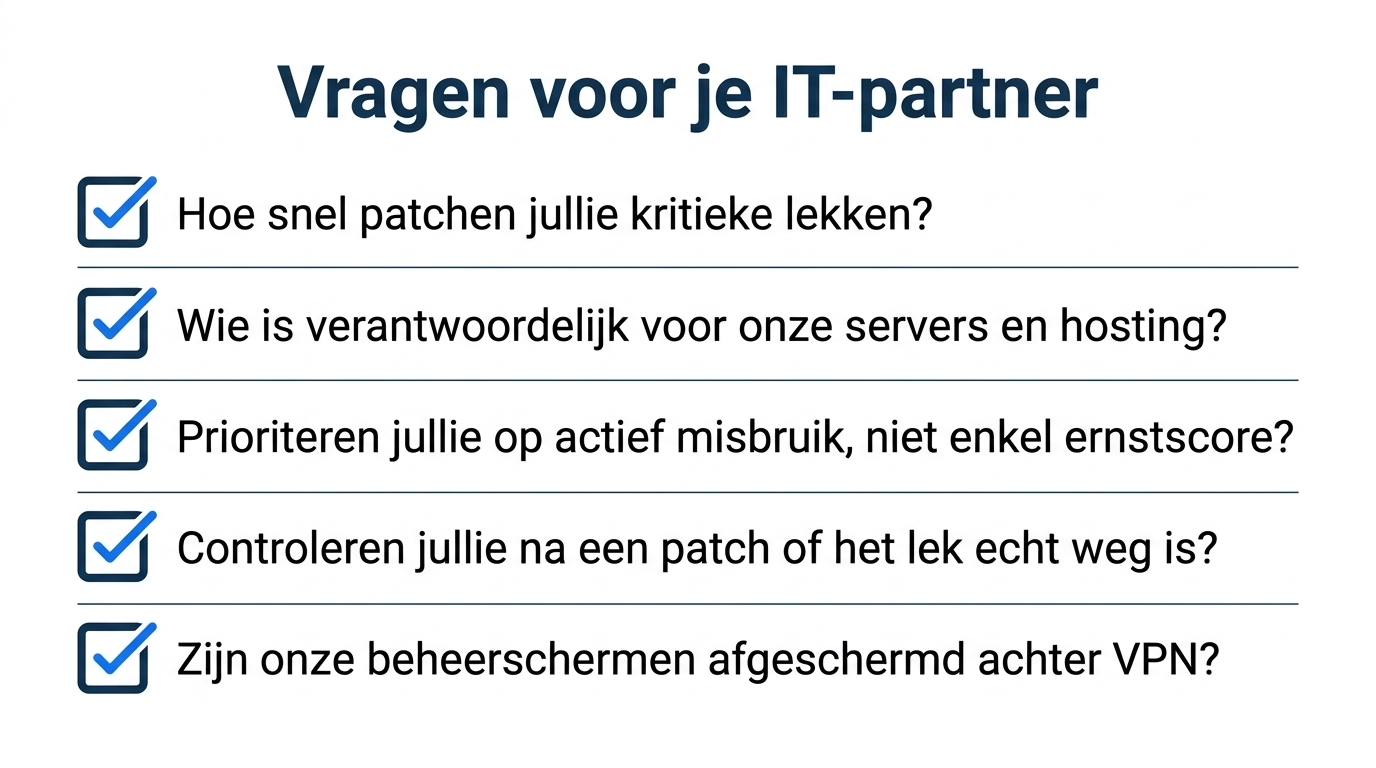
- Hoe snel patchen jullie kritieke lekken?
- Wie is verantwoordelijk voor onze servers en hosting?
- Prioriteren jullie op actief misbruik, niet enkel op ernstscore?
- Controleren jullie na een patch of het lek echt weg is?
- Zijn onze beheerschermen afgeschermd achter een VPN, een beveiligde verbinding naar binnen?
Krijg je op elk van die vragen een helder antwoord, dan zit je goed. Begint het te haperen of komt er veel omfloerst taalgebruik, dan weet je waar het gesprek voortaan over moet gaan. Dat bekijken we soms samen met klanten, net om die onduidelijkheid uit de wereld te helpen.
Zet deze week één klein gesprek op de agenda
Je moet geen specialist worden en zeker niet zelf in servers duiken. De winst zit in één eenvoudige beweging: bel of mail je IT-partner en stel de vragen uit het lijstje hierboven. Vraag vooral hoe snel kritieke lekken bij jou gedicht worden en wie daarvoor verantwoordelijk is. Rust komt niet vanzelf, maar wel door op voorhand te weten dat iemand de wacht houdt. Eén gesprek vandaag spaart je veel kopzorgen later.
Veelgestelde vragen
Is mijn bedrijf nu in gevaar door dit AI-verhaal?
Niet automatisch. Alleen zaken die (via hosting of eigen servers) met het betrokken type serversoftware werken, kunnen geraakt worden. De beste manier om het te weten is het simpelweg vragen aan je IT-partner of hostingbedrijf.
Moet ik nu zelf iets installeren of patchen?
Nee. Patchen is werk voor je IT-partner of hostingpartij, niet voor jou. Jouw rol is nagaan of het geregeld is en hoe snel het gebeurt bij een ernstig lek.
Wat betekent “patchen” eigenlijk?
Patchen is het installeren van een update die een gekend lek in software dicht. Vergelijk het met een lekke band plakken: het probleem is bekend, en de hersteling brengt alles weer veilig op de weg.
Is AI nu goed of slecht voor cyberveiligheid?
Allebei. Dezelfde slimme gereedschappen helpen verdedigers om lekken sneller te vinden, maar kunnen ook aanvallers sneller maken. Het verschil zit in hoe snel jouw kant kan reageren met updates en controle.